Sécurité des données & Conformité
Faites confiance à Ideanote pour sécuriser vos données et répondre à vos exigences de conformité.
Ideanote prend en charge le SSO via SAML 2.0, l'approvisionnement SCIM, la validation de domaine et les intégrations de gestion des appareils afin que seuls les utilisateurs approuvés et les appareils fiables accèdent à votre espace de travail.
toutes les données client dans Ideanote sont chiffrées par défaut pendant leur transit et au repos. Les administrateurs d'entreprise bénéficient d'une visibilité et d'un contrôle accrus grâce aux journaux d'audit, aux paramètres avancés d'autorisation et aux intégrations avec les agrégateurs de journaux d'audit pour protéger vos informations.
Des fonctionnalités telles que les politiques globales de rétention, le contrôle des exportations et les pistes d'audit aident les organisations à gérer les obligations de conformité et à maintenir une supervision tout au long du cycle de vie complet de leurs idées.
Ideanote propose un hébergement cloud standard, une résidence régionale des données, des déploiements dédiés mono-locataire et des installations locales entièrement autogérées — vous donnant le contrôle sur où et comment vos données sont hébergées.
TABLEAU DE BORD DE SÉCURITÉ
La confiance parle plus fort que les mots
Avec un score de 98 % sur SecurityScorecard, Ideanote figure parmi les plateformes les plus sécurisées au monde. Cette évaluation de premier plan confirme l’efficacité de nos défenses, notre surveillance continue et notre faible niveau de risque.
Téléchargez le SecurityScorecard d'Ideanote >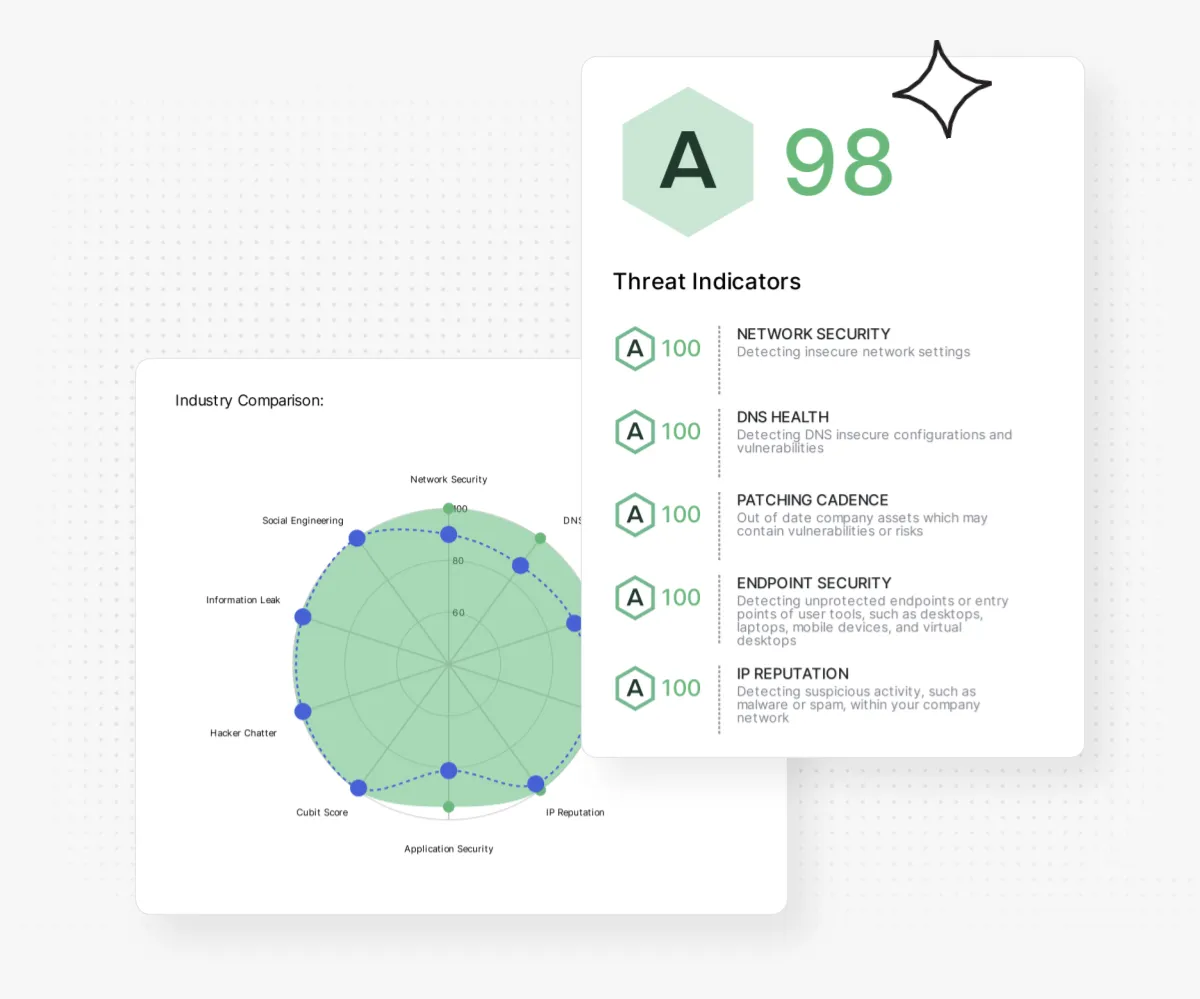
CONTRÔLE FLEXIBLE
Consultez notre rapport de sécurité
Ideanote a été audité et déclaré conforme aux principes de sécurité, disponibilité et confidentialité SOC 2 par un auditeur indépendant.
Vous pouvez consulter notre rapport de sécurité actuel sur notre centre de confiance.
Voir le rapport du Centre de Confiance Ideanote >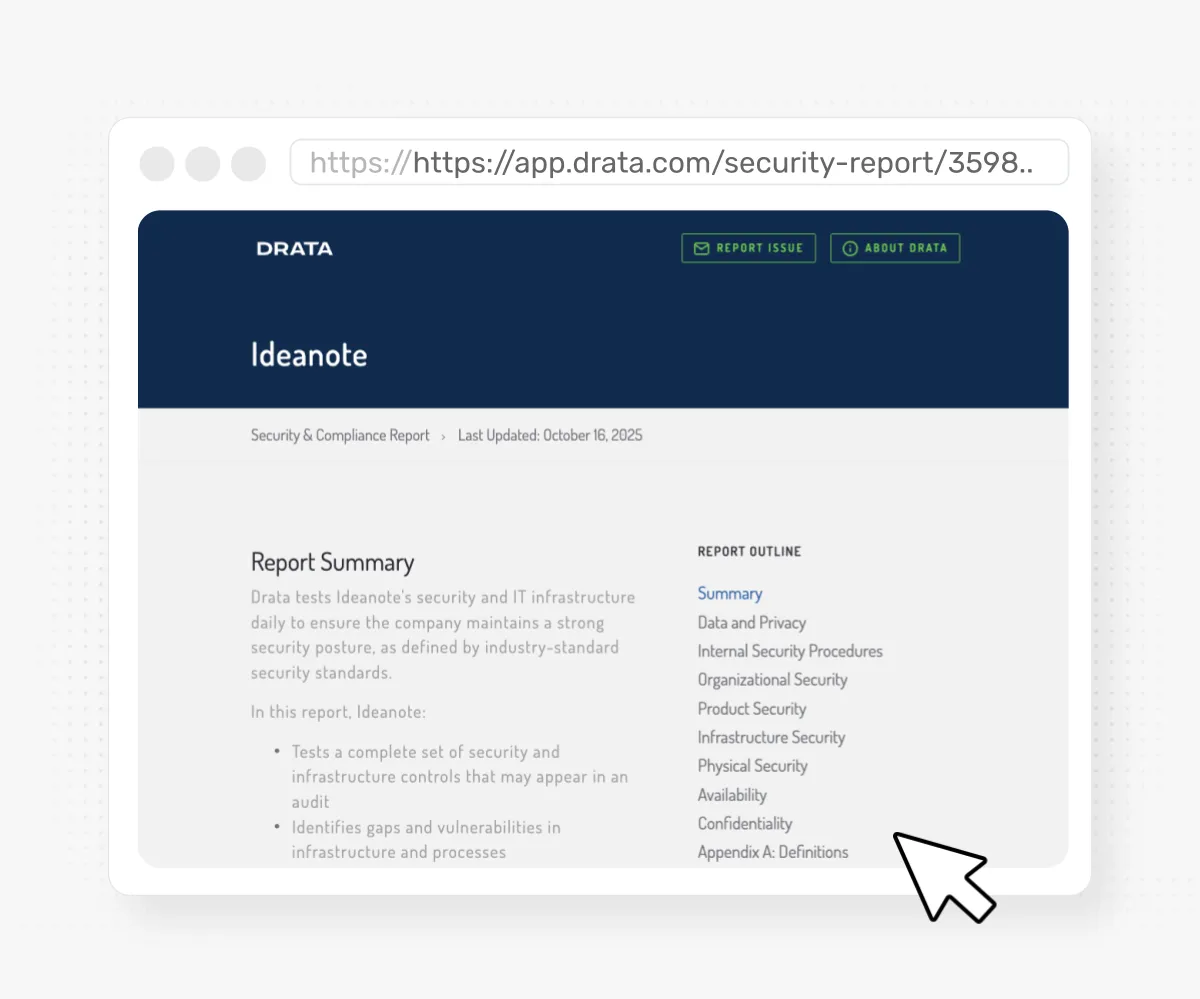
Sécurité
Nous appliquons une approche de sécurité dès la conception pour protéger vos données. Notre infrastructure, nos politiques et nos processus sont continuellement surveillés par Drata pour garantir la conformité aux normes industrielles.
Chiffrement partout
Toutes les données transitant par Ideanote sont chiffrées à l'aide d'une cryptographie robuste, aussi bien lors de leur transmission sur Internet (TLS 1.2+) que lors de leur stockage dans nos bases de données ou systèmes de fichiers (AES-256). Cela garantit que vos données sont protégées contre tout accès non autorisé, qu'elles circulent entre les systèmes ou qu'elles soient stockées au repos.
Accès selon le principe du moindre privilège
L'accès aux données client est accordé uniquement lorsqu'il est strictement nécessaire et toujours limité au minimum requis. Chaque employé possède des comptes uniques, l'authentification multifactorielle est obligatoire, et les comptes résiliés sont automatiquement supprimés dans un délai d'un jour ouvrable. Cela évite une exposition inutile et réduit les risques en cas d'erreur humaine ou d'intention malveillante.
Surveillance continue
Grâce à Drata, notre infrastructure, nos points d'accès et nos politiques sont surveillés 24 heures sur 24. Des alertes automatisées et une collecte quotidienne de preuves garantissent que les contrôles de sécurité sont actifs et efficaces chaque jour.
Cycle de développement sécurisé
Notre cycle de développement logiciel (SDLC) inclut plusieurs mesures de protection. Chaque modification de code fait l'objet d'une revue par les pairs, de tests automatisés et de scans de sécurité avant sa mise en production. Les dépendances sont continuellement vérifiées pour des vulnérabilités, et les builds sont validés dans des environnements distincts de développement, préproduction et production. L'authentification multifactorielle est imposée pour tous les dépôts de code, systèmes de déploiement et pipelines, assurant des pratiques sécurisées de la création du code à son déploiement.
Structure de rapports claire
Nous tenons à jour des processus internes documentés et des coordonnées externes afin que les vulnérabilités et les incidents puissent être signalés et traités rapidement et en toute transparence.
Authentification sécurisée
Ideanote prend en charge plusieurs méthodes d'authentification de niveau entreprise, y compris SAML 2.0, SCIM, JWT, OpenID, et plus encore. Ces options offrent aux organisations un contrôle renforcé sur la gestion d'identité et un accès sécurisé et fluide pour leurs équipes.
Confidentialité
Vos données vous appartiennent. Nous concevons notre plateforme et nos politiques pour garantir la confidentialité, la transparence et la conformité aux normes mondiales.
Comment nous traitons vos données
Notre équipe est dédiée au développement et à la maintenance de protections de la vie privée conformes aux meilleures pratiques du secteur. Nous assurons une formation continue pour que nos employés soient à jour avec l'évolution de la législation et des normes de confidentialité. Chaque employé et sous-traitant signe des accords de confidentialité et de non-divulgation, et les fournisseurs traitant des données personnelles doivent respecter ces mêmes exigences strictes.
Accords
Les Conditions d'Ideanote et l'Addendum de traitement des données décrivent en détail nos pratiques, normes et protections en matière de confidentialité des données. Ces accords sont régulièrement révisés et mis à jour afin d'assurer la conformité au RGPD, CCPA et autres lois mondiales sur la protection des données.
Gouvernance des données
Nous appliquons des politiques et des procédures qui encadrent l'intégralité du cycle de vie des données, de la collecte et du traitement à la distribution, au stockage et à la suppression. Cela garantit que vos informations restent sécurisées, privées, précises et accessibles durant toute leur utilisation.
Infrastructure de sécurité
L’infrastructure de Ideanote est conçue avec plusieurs couches de protection afin de contribuer à la sécurité de vos données lors de leur transmission, de leur stockage ou de leur traitement. Ces protections comprennent notamment le chiffrement, l’accès selon le principe du moindre privilège et le développement logiciel sécurisé.
Conformité
Nous nous alignons sur les cadres de référence majeurs et subissons des audits indépendants pour garantir que vos données sont gérées de manière responsable.
SOC2 Type II
Nos systèmes et contrôles sont audités selon les critères des services de confiance AICPA, vérifiant qu'Ideanote maintient des protections efficaces pour la sécurité, la disponibilité et la confidentialité sur la durée. Ideanote est fier d'être certifié SOC 2 Type II par un auditeur tiers indépendant, garantissant aux clients que nos contrôles de sécurité ont été attestés et validés. Nous recherchons constamment des moyens non seulement d'améliorer la sécurité de notre produit mais aussi la façon dont nous menons nos affaires au quotidien.
Conformité au RGPD
Étant donné que le RGPD est considéré comme le cadre de confidentialité mondial le plus strict et qu'Ideanote est basé dans l'UE, nous alignons notre programme de confidentialité sur ses exigences ainsi que d'autres réglementations internationales. Les clients disposent de droits d'accès, de correction, de suppression et de limitation de l'utilisation de leurs données personnelles conformément au RGPD.
Options de résidence des données
La résidence des données pour Ideanote permet aux organisations de choisir le pays ou la région où elles souhaitent stocker leurs données chiffrées au repos. Ideanote prend en charge les régions UE, États-Unis, CA et AE dès le départ. Cela offre aux clients la flexibilité de se conformer aux réglementations régionales comme le règlement provincial canadien sur la confidentialité, la Privacy Act australienne de 1988 ou la politique de souveraineté des données KSA.
Hébergement sur site
Pour les organisations soumises à des mandats stricts de conformité ou de sécurité, Ideanote propose également des installations entièrement autogérées offrant un contrôle maximal sur l'emplacement des données, l'infrastructure et les politiques opérationnelles. Avec Ideanote, vous pouvez garder toutes les idées de votre entreprise derrière votre pare-feu.
Fiabilité
L'innovation nécessite une plateforme sur laquelle vous pouvez compter. Ideanote est conçu avec la résilience et la continuité à l'esprit.
Répartition automatique de la charge
La répartition de charge et une architecture en cluster assurent une haute disponibilité pour notre application web et notre API. Le système d'Ideanote s'adapte automatiquement à la demande et peut gérer les pics de trafic des campagnes mondiales sans problème.
Sauvegarde et rétention
Toutes les bases de données sont sauvegardées quotidiennement, avec un stockage versionné et des périodes de rétention définies. Cela garantit que les données peuvent être restaurées de manière fiable et rapide.
Surveillance et alertes cloud
L'infrastructure principale, y compris les bases de données et les files de messages, est continuellement surveillée. Les alertes automatisées escaladent les problèmes avant qu'ils n'impactent la disponibilité.
Continuité des activités
Un plan testé de reprise après sinistre et de continuité des activités garantit que les services peuvent être rapidement restaurés en cas d'incident. Les leçons tirées des tests alimentent les améliorations continues.
Gouvernance de l'IA
L'IA dans Ideanote est conçue pour vous aider à travailler plus intelligemment sans ajouter de risques ni de complexité. Nous suivons un modèle de gouvernance clair qui protège vos données, respecte la confidentialité et vous donne le contrôle sur l'utilisation de l'IA. Vous pouvez adopter l'IA en sachant que l'essentiel est pris en charge pour vous.
Pas de formation sur les données client
Votre contenu reste le vôtre. Ideanote n’utilise pas le contenu des clients pour entraîner des modèles d’IA.
Nous exigeons également de nos sous-traitants qu’ils s’abstiennent d’utiliser vos données pour l’entraînement de modèles.
Microsoft confirme qu’Azure OpenAI n’utilise pas les données des clients pour l’entraînement. En savoir plus >
IA régionale et résidence des données
Si vous utilisez Ideanote dans un déploiement régional, le traitement de vos données par l’IA reste dans la région, tout comme les données de votre espace de travail. Cela vous aide à répondre aux exigences internes et réglementaires en matière de résidence des données, sans configuration ni maintenance supplémentaires de votre part.
Par exemple, la limite des données de l’UE de Microsoft garantit que les données admissibles sont stockées et traitées au sein de l’UE. En savoir plus >
Sécurité et isolation d'entreprise
Vos données d’IA sont traitées dans une infrastructure conçue pour garantir la confidentialité et la conformité, avec le chiffrement et l’isolation activés par défaut.
Azure OpenAI utilise le chiffrement AES-256 et l’isolation logique des données.
En savoir plus >
Zéro journalisation et zéro rétention
Nous avons pris en charge les éléments essentiels afin que vous n’ayez pas à vous en préoccuper :
- Nous avons désactivé la journalisation des prompts et des complétions
- Nous appliquons une conservation nulle, afin que les prompts et les complétions ne soient pas stockés
- Aucun examen du contenu client par des personnes
- Aucune donnée n’est conservée à des fins d’entraînement, de surveillance ou d’audit
Azure OpenAI prend en charge des déploiements sans journalisation ni conservation après approbation. En savoir plus >
Contrôle granulaire
L'IA est facultative et configurable. Vous pouvez désactiver toutes les fonctionnalités IA, désactiver des capacités spécifiques ou limiter l'accès aux utilisateurs sélectionnés. Cela permet aux équipes de bénéficier de l'IA sans dépasser les politiques internes.
BYOK et points d'extrémité client
Ideanote est ouvert aux approches BYOK pour l'IA, où les requêtes sont envoyées à vos propres fournisseurs cloud d'IA pour un contrôle encore plus important. Bien que cette option ne soit pas activée dans notre interface, nous pouvons collaborer avec vous pour activer l'IA à votre manière.
Questions fréquemment posées
Les soumissions d’idées anonymes sont-elles vraiment anonymes ?
Ideanote estime que l’anonymat doit être clair et cohérent pour les utilisateurs. Ideanote propose trois niveaux d’anonymat sur la plateforme.
- Propriété visible - où le nom complet est visible par toutes les personnes pouvant voir l’idée.
- Propriété partiellement anonyme - où le nom complet est visible par les personnes disposant de droits de modification sur la collecte d’idées, y compris les administrateurs.
- Propriété entièrement anonyme - où même les administrateurs ne peuvent pas voir que vous avez soumis une idée.
La propriété entièrement anonyme masque votre nom aux autres personnes partout dans l’interface utilisateur, notamment dans les listes, les statistiques, les intégrations, les notifications et les exports. Bien que les idées anonymes ne soient pas non plus prises en compte dans les statistiques et n’apparaissent pas sur votre profil, il peut néanmoins être possible d’identifier ou d’estimer l’identité de l’auteur d’une idée à partir de métadonnées, telles que la localisation d’un utilisateur, du code JavaScript personnalisé ajouté à la plateforme par l’administrateur, ou des failles de processus, par exemple lorsque l’on autorise une seule personne à soumettre une idée à la fois tout en sachant à qui un lien a été envoyé.
Ideanote est également tenu de fournir, sur demande du propriétaire de l’espace de travail et pour des raisons de conformité, un export de type « data dump » contenant toutes les données de l’espace de travail. Bien que ces demandes soient rares, les données peuvent contenir des éléments permettant de lever l’anonymat. Ideanote ne révèle pas l’identité des auteurs d’idées anonymes sur demande. En cas de suspicion de négligence grave, Ideanote se réserve le droit d’envoyer des notifications aux utilisateurs soupçonnés d’être victimes d’une violation de leur anonymat.
Comment mes données sont-elles protégées ?
Nous prenons la sécurité très au sérieux. Vos données sont protégées par l’application obligatoire du protocole HTTPS et par Transport Layer Security (TLS) 1.3, avec hachage SHA-256 et signature RSA-2048, afin de préserver leur confidentialité pendant leur transfert. Au repos, elles sont protégées et chiffrées dans notre centre de données Google Cloud Kubernetes conforme à SOC2.
En plus des fonctionnalités de sécurité de notre centre de données, nous proposons :
- Un chiffrement SSL 128 bits de tous les transferts de données sur notre plateforme.
- Des sauvegardes quotidiennes de toutes vos données, en cas de problème.
- Des protocoles de sécurité sur nos lieux de travail.
Ideanote peut-il fournir aux clients une copie intégrale ou une synthèse expurgée du rapport indépendant de test d’intrusion réalisé par une 3e partie ?
Quels sont vos SLA en matière de disponibilité, ainsi que vos RPO et RTO ?
Pour obtenir des informations à jour sur nos SLA, veuillez consulter https://ideanote.io
- Nous garantissons une disponibilité de 99,9 %
- Le RTO d’Ideanote est de 1 heure
- Le RPO d’Ideanote est de 24 heures
- Le MTPOD d’Ideanote est de 8 jours
Les données sont-elles chiffrées au repos ?
Oui, votre contenu et vos données PII sont chiffrés au repos dans les bases de données Google Cloud à l'aide d'une KEK. Un chiffrement conforme aux normes du secteur et aux exigences FIPS est utilisé (AES 256).
Google Cloud Platform chiffre par défaut les données client stockées au repos. Les données stockées dans Google Cloud Platform sont réparties en segments de sous-fichiers, et chaque segment est chiffré au niveau du stockage à l'aide d'une clé de chiffrement distincte. La clé utilisée pour chiffrer les données d'un segment est appelée clé de chiffrement des données (DEK). En raison du grand nombre de clés gérées par Google et de la nécessité de garantir une faible latence et une haute disponibilité, ces clés sont stockées à proximité des données qu'elles chiffrent. Les DEK sont chiffrées à l'aide d'une clé de chiffrement de clé (KEK), qui les « enveloppe ».
Pour plus d'informations, consultez https://cloud.google.com/docs/security/encryption/default-encryption
Quelles protections fournissez-vous contre les attaques DDoS, les rançongiciels, les logiciels malveillants et les autres attaques ?
Ideanote est protégée contre les vulnérabilités et les menaces grâce à un ensemble de
- Ideanote est protégée contre les attaques DDoS grâce au WAF (pare-feu applicatif web) Google Cloud Armor.
- Ideanote applique des pratiques de cycle de vie de développement sécurisé et d’environnement de développement sécurisé.
- Ideanote effectue des tests visant les 10 vulnérabilités de l’OWASP et tient compte des recommandations de l’OWASP 10 lors du développement.
- Ideanote fait réaliser chaque année une évaluation des vulnérabilités par un tiers indépendant et remédie à toutes les vulnérabilités détectées.
- Toutes les failles de sécurité détectées sont hiérarchisées et traitées en continu.
- Ideanote dispose d’environnements de développement, de préproduction et de production distincts et n’utilise pas de données de production pendant le développement.
- Les données des clients sont chiffrées au repos et en transit.
- Des méthodes de chiffrement conformes aux normes du secteur (AES 256) sont utilisées pour protéger les données des clients.
- Les dépendances du code sont automatiquement analysées afin de détecter les vulnérabilités.
- Des tests automatisés sont exécutés afin de garantir la sécurité des méthodes d’authentification et d’autorisation.
- Les points de terminaison d’Ideanote sont renforcés, chiffrés et protégés contre les logiciels malveillants.
Mon contenu généré par l’IA est-il stocké, utilisé pour l’entraînement ou examiné par des tiers ?
Ideanote est-il conforme au GDPR de l’UE, au CCPA de Californie, à la PIPL et aux autres réglementations en matière de protection de la vie privée ?
Oui, Ideanote respecte la réglementation applicable à l’échelle mondiale en matière de protection de la vie privée et facilite la mise en conformité de ses clients.
Vous trouverez plus d’informations sur la conformité de GDPR (UE et Royaume-Uni) dans le DPA de Ideanote à l’adresse https://ideanote.io/legal/dpa
Vous trouverez plus d’informations sur la conformité californienne de CCPA dans l’avis de CCPA à l’adresse https://ideanote.io/legal/ccpa-notice
Vous trouverez plus d’informations sur la conformité à la PIPL chinoise dans l’avis PIPL de Ideanote à l’adresse https://ideanote.io/legal/pipl-notice
Pour toute question concernant la conformité à d’autres lois locales sur la protection de la vie privée, veuillez nous contacter à l’adresse legal@ideanote.io
Les sous-traitants de Ideanote se conforment-ils à GDPR ?
Oui, nous avons conclu des accords écrits sur le traitement des données (« DPA ») avec tous nos sous-traitants. Ideanote impose à chaque sous-traitant des conditions relatives à la protection des données, concernant ses mesures de sécurité et les réglementations applicables à la protection des données personnelles. Avant de faire appel à un sous-traitant, nous procédons à des vérifications préalables approfondies, comprenant une analyse détaillée de la sécurité et des aspects juridiques. Nous ne faisons appel à un sous-traitant que si nos normes de qualité sont respectées.