أمن البيانات والامتثال
ثق بـ Ideanote للحفاظ على أمان بياناتك وتلبية متطلبات الامتثال لديك.
تدعم Ideanote تسجيل الدخول الأحادي (SSO) عبر SAML 2.0 وتوفير المستخدمين عبر SCIM والمطالبة بالنطاق وعمليات التكامل لإدارة الأجهزة، لضمان ألا يصل إلى مساحة العمل سوى المستخدمين المعتمدين والأجهزة الموثوقة.
تُشفَّر جميع بيانات العملاء في Ideanote افتراضيًا أثناء النقل وأثناء التخزين. ويحظى مسؤولو المؤسسات بمزيد من الرؤية والتحكم من خلال سجلات التدقيق وإعدادات الأذونات المتقدمة وعمليات التكامل مع أدوات تجميع سجلات التدقيق، حفاظًا على معلوماتك.
تساعد الميزات مثل سياسات الاحتفاظ العالمية، ضوابط التصدير، ومسارات التدقيق المؤسسات على إدارة الالتزامات الامتثالية والحفاظ على الإشراف طوال دورة حياة أفكارهم.
توفر Ideanote استضافة سحابية قياسية، واستضافة للبيانات في مناطق محددة، وعمليات نشر مخصصة لمستأجر واحد، وعمليات تثبيت محلية تُدار بالكامل من قِبلك، ما يمنحك التحكم في مكان استضافة بياناتك وكيفيتها.
بطاقة درجات الأمان
الثقة أبلغ من الكلمات
بحصولها على درجة 98% على SecurityScorecard، تُصنَّف Ideanote ضمن أكثر المنصات أمانًا على مستوى العالم. ويؤكد هذا التقييم المتميز قوة وسائل الحماية لدينا، والمراقبة المستمرة، وانخفاض مستوى المخاطر.
نزّل تقرير SecurityScorecard الخاص بـ Ideanote >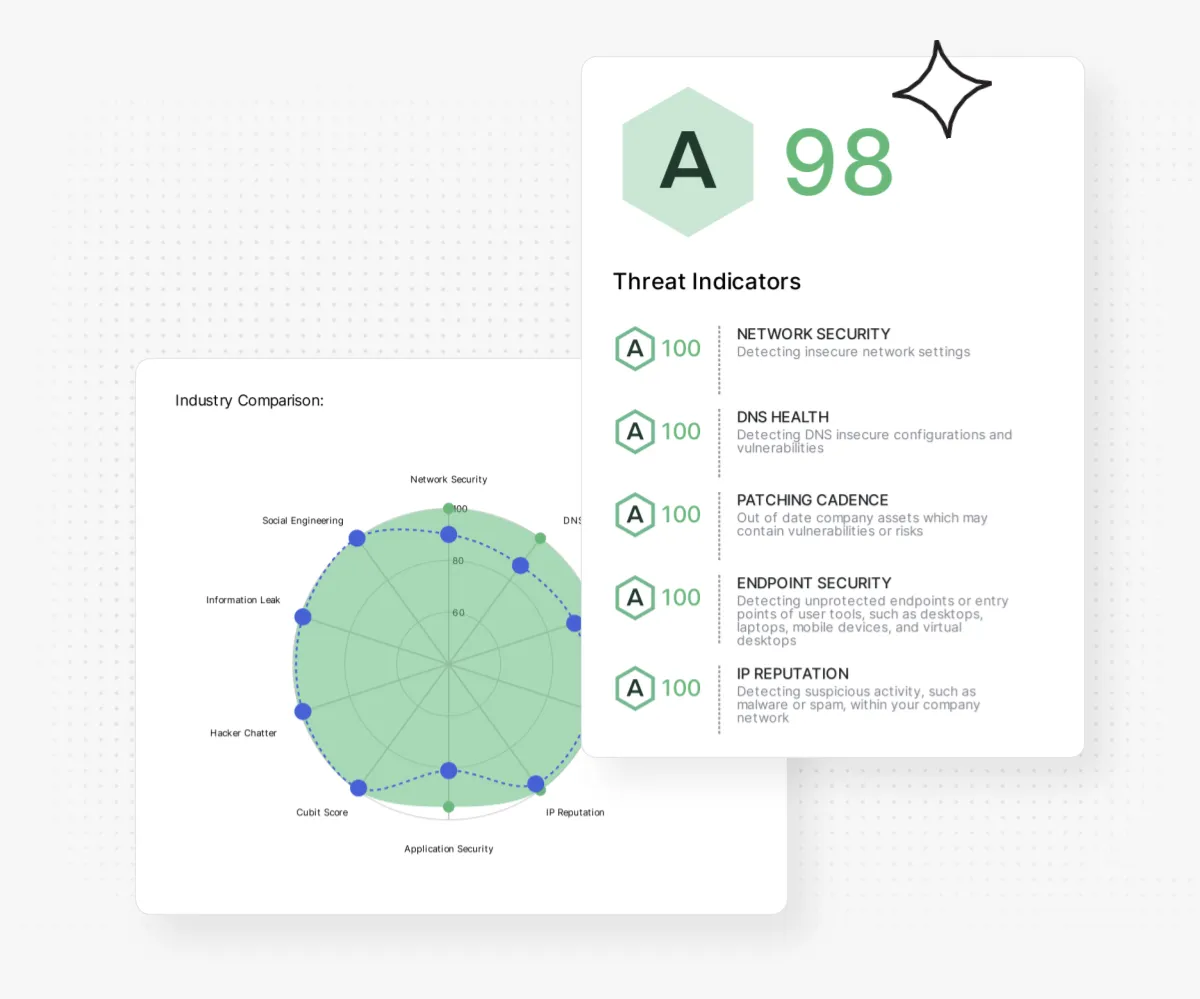
التحكم المرن
زوروا تقرير الأمان الخاص بنا
خضعت Ideanote للتدقيق، وثبت امتثالها لمبادئ الأمان والتوافر والسرية لمعيار SOC 2 على يد مدقق مستقل.
يمكنك التأكد من تقرير الأمان الحالي عبر مركز الثقة الخاص بنا.
اعرض تقرير مركز الثقة الخاص بـ Ideanote >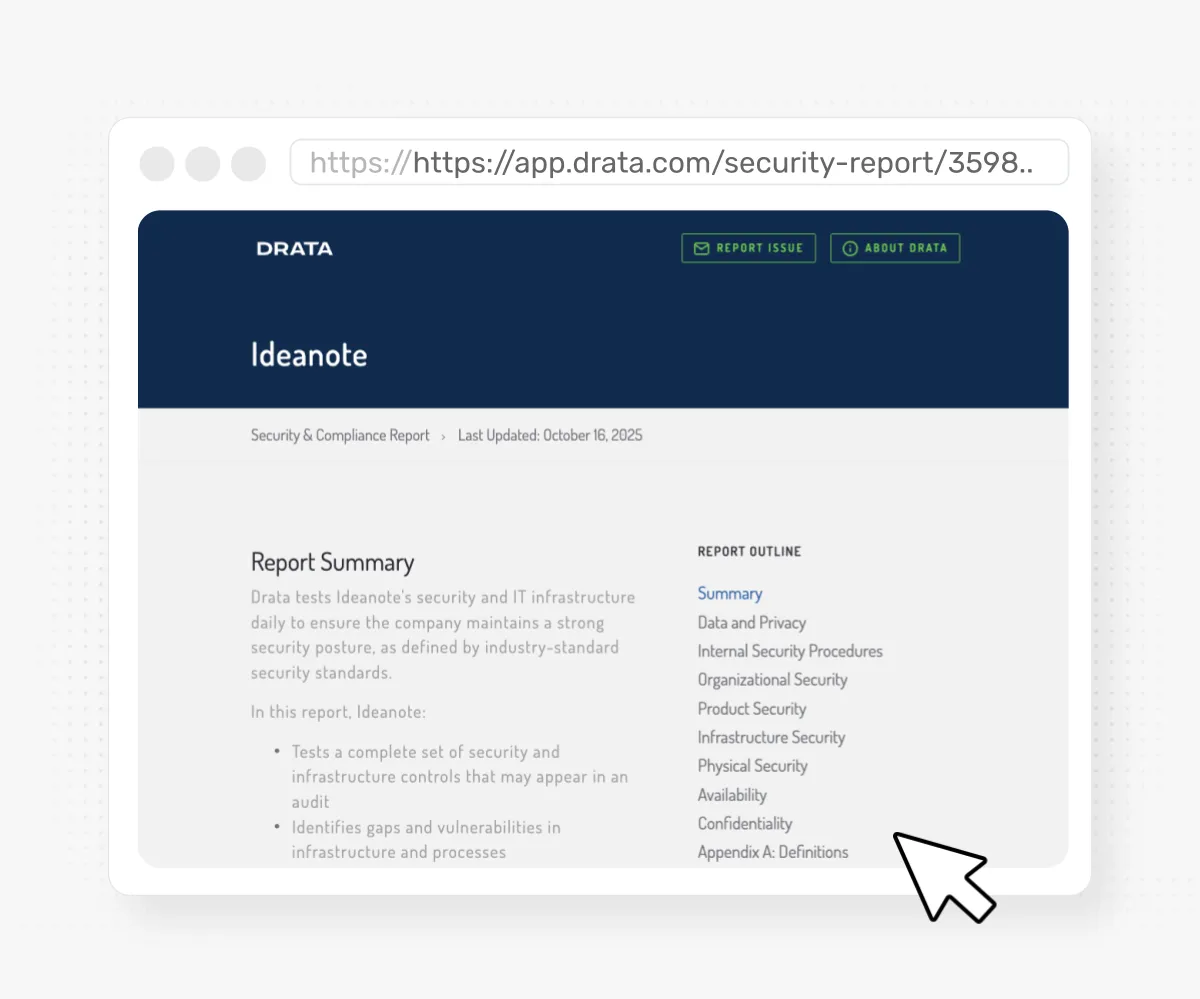
الأمان
نتبع نهج الأمان منذ التصميم لحماية بياناتك. تراقب Drata بنيتنا التحتية، سياساتنا، وعملياتنا باستمرار لضمان الامتثال لمعايير الصناعة.
التشفير في كل مكان
تُشفَّر جميع البيانات التي تمر عبر Ideanote باستخدام تشفير قوي، سواء أثناء إرسالها عبر الإنترنت (TLS 1.2+) أو أثناء تخزينها في قواعد بياناتنا أو أنظمة الملفات لدينا (AES-256). ويضمن ذلك حماية بياناتك من الوصول غير المصرح به، سواء أكانت تنتقل بين الأنظمة أم مخزنة في مكانها.
الوصول بأقل قدر من الامتيازات
يُمنح الوصول إلى بيانات العملاء فقط عند الضرورة وينحصر دائمًا بالحد الأدنى المطلوب. لكل موظف حسابات فريدة، ويتم تطبيق المصادقة متعددة العوامل، ويتم إزالة الحسابات المنتهية تلقائيًا خلال يوم عمل واحد. يمنع هذا التعرض غير الضروري ويقلل المخاطر في حال الخطأ البشري أو القصد الخبيث.
المراقبة المستمرة
مع Drata، تتم مراقبة البنية التحتية ونقاط النهاية والسياسات على مدار الساعة. تضمن التنبيهات الآلية وجمع الأدلة اليومي فعالية ضوابط الأمان ونشطها يوميًا.
دورة حياة تطوير البرمجيات الآمنة
تشمل دورة حياة تطوير برمجياتنا (SDLC) عدة تدابير لحماية الأمان. كل تغيير في الكود يخضع لمراجعة الأقران، والاختبارات الآلية، وفحوصات الأمان قبل الإصدار. يتم فحص الاعتماديات باستمرار للتحقق من نقاط الضعف، ويتم التحقق من البناء في بيئات التطوير، والتجريب، والإنتاج المنفصلة. يُفرض استخدام المصادقة متعددة العوامل لجميع مستودعات الكود وأنظمة النشر وخطوط الأنابيب، لضمان ممارسات آمنة من إنشاء الكود وحتى النشر.
هيكلية تقارير واضحة
نحتفظ بعمليات داخلية موثقة وجهات اتصال خارجية حتى يمكن الإبلاغ عن الثغرات والحوادث والتعامل معها بسرعة وشفافية.
المصادقة الآمنة
تدعم Ideanote عدة أساليب مصادقة بمستوى المؤسسات، بما في ذلك SAML 2.0 وSCIM وJWT وOpenID وغيرها. وتمنح هذه الخيارات المؤسسات تحكمًا قويًا في إدارة الهوية، وتوفر وصولًا آمنًا ومبسطًا لفرقها.
الخصوصية
بياناتك تظل ملكك. نصمم منصتنا وسياساتنا لضمان السرية، والشفافية، والامتثال للمعايير العالمية.
كيفية تعاملنا مع بياناتك
فريقنا مكرس لتطوير وصيانة تدابير حماية خصوصية البيانات التي تتوافق مع أفضل ممارسات الصناعة. نوفر تدريبًا مستمرًا لضمان تحديث موظفينا بمستجدات التشريعات ومعايير الخصوصية. يوقع كل موظف ومقاول اتفاقيات سرية وعدم إفشاء، ويجب أن يمتثل البائعون الذين يتعاملون مع البيانات الشخصية لنفس المتطلبات الصارمة.
الاتفاقيات
توضح شروط Ideanote وملحق معالجة البيانات بالتفصيل ممارساتنا ومعاييرنا وتدابيرنا الوقائية المتعلقة بخصوصية البيانات. وتُراجع هذه الاتفاقيات وتُحدَّث بانتظام لضمان الامتثال للائحة GDPR وCCPA وغيرها من قوانين حماية البيانات العالمية.
حوكمة البيانات
نطبق السياسات والإجراءات التي تحكم دورة حياة البيانات بالكامل من الجمع والمعالجة إلى التوزيع والتخزين والحذف. يضمن هذا بقاء معلوماتك آمنة وخاصة ودقيقة ومتاحة طوال فترة استخدامها.
البنية التحتية للأمن
Ideanote صُممت بنيته التحتية بطبقات من الحماية للمساعدة على ضمان أمان بياناتك أثناء نقلها أو تخزينها أو معالجتها. وتشمل وسائل الحماية، على سبيل المثال لا الحصر، التشفير، وتقييد الوصول إلى الحد الأدنى من الامتيازات، والتطوير البرمجي الآمن.
الامتثال
نتوافق مع الأطر القيادية ونخضع لتدقيقات مستقلة لتقديم الضمان بأن بياناتك تُعامل بمسؤولية.
SOC2 Type II
تخضع أنظمتنا وضوابطنا للتدقيق وفقًا لمعايير AICPA Trust Services Criteria، للتحقق من أن Ideanote تحافظ بمرور الوقت على ضمانات فعّالة للأمن والتوافر والسرية. وتفخر Ideanote بحصولها على شهادة SOC 2 Type II من مدقق مستقل من جهة خارجية، بما يضمن للعملاء أن ضوابطنا الأمنية قد خضعت للتصديق والتحقق. ونسعى باستمرار إلى إيجاد سبل لا تقتصر على تحسين أمن منتجنا، بل تشمل أيضًا الطريقة التي نزاول بها أعمالنا يوميًا.
الامتثال للائحة GDPR
نظرًا إلى أن GDPR يُعدّ أكثر أطر الخصوصية العالمية صرامةً، ولأن Ideanote مقرّها في EU، فإننا نُواءم برنامج الخصوصية لدينا مع متطلباته واللوائح الدولية الأخرى. ويحق للعملاء الوصول إلى بياناتهم الشخصية وتصحيحها وحذفها وتقييد استخدامها، وفقًا لأحكام GDPR.
خيارات إقامة البيانات
يتيح توطين البيانات في Ideanote للمؤسسات اختيار البلد أو المنطقة التي ترغب في تخزين بياناتها المشفّرة فيها أثناء السكون. وتدعم Ideanote مناطق EU وUS وCA وAE، وهي جاهزة للاستخدام. ويمنح ذلك العملاء المرونة اللازمة للامتثال للوائح الإقليمية، مثل Canadian Provincial Privacy Regulation، أو Australian Privacy Act of 1988، أو KSA Data Sovereignty Policy.
الاستضافة المحلية
بالنسبة إلى المؤسسات التي تفرض متطلبات صارمة للامتثال أو الأمن، توفر Ideanote أيضًا عمليات تثبيت تُدار ذاتيًا بالكامل، بما يتيح أقصى درجات التحكم في موقع البيانات والبنية التحتية والسياسات التشغيلية. مع Ideanote، يمكنك إبقاء جميع أفكار الشركة خلف جدار الحماية.
الموثوقية
يتطلب الابتكار منصة يمكنك الاعتماد عليها. صُممت Ideanote مع مراعاة المرونة والاستمرارية.
توزيع التحميل التلقائي
يضمن توزيع الأحمال والبنية العنقودية توافرًا عاليًا لتطبيق الويب وواجهة API لدينا. ويتوسع نظام Ideanote تلقائيًا مع زيادة الطلب، ويمكنه التعامل مع ذروات حركة المرور في الحملات العالمية دون أي مشكلة.
النسخ الاحتياطي والاحتفاظ
يتم نسخ جميع قواعد البيانات احتياطيًا يوميًا، مع تخزين بالإصدارات وفترات احتفاظ محددة. يضمن ذلك استعادة البيانات بشكل موثوق وسريع.
المراقبة والتنبيهات السحابية
يتم مراقبة البنية التحتية الأساسية، بما في ذلك قواعد البيانات وقوائم الإرسال، بشكل مستمر. ترتفع التنبيهات الآلية بالقضايا قبل أن تؤثر على التوافر.
استمرارية الأعمال
يضمن اختبار خطة التعافي من الكوارث واستمرارية الأعمال استعادة الخدمات بسرعة في حالة حدوث حوادث. تُسهم الدروس المستفادة من الاختبارات في التحسينات المستمرة.
حوكمة الذكاء الاصطناعي
صُمّم الذكاء الاصطناعي في Ideanote لمساعدتك على العمل بذكاء أكبر دون إضافة مخاطر أو تعقيدات. نتبع نموذج حوكمة واضحًا يحمي بياناتك ويحترم خصوصيتك ويمنحك التحكم في كيفية استخدام الذكاء الاصطناعي. يمكنك اعتماد الذكاء الاصطناعي وأنت مطمئن إلى أننا نتولى الاهتمام بالأساسيات نيابةً عنك.
لا تدريب على بيانات العملاء
يظل المحتوى ملكًا لك. Ideanote لا يستخدم محتوى العملاء لتدريب نماذج الذكاء الاصطناعي.
ونشترط أيضًا على الجهات الفرعية التي نتعامل معها الامتناع عن استخدام بياناتك لتدريب النماذج.
تؤكد Microsoft أن Azure OpenAI لا يستخدم بيانات العملاء للتدريب. معرفة المزيد >
الإقامة الإقليمية للذكاء الاصطناعي والبيانات
إذا كنت تستخدم Ideanote في عملية نشر إقليمية، فستتم معالجة بيانات الذكاء الاصطناعي الخاصة بك داخل المنطقة نفسها التي توجد فيها بيانات مساحة العمل. ويساعدك ذلك على تلبية المتطلبات الداخلية والتنظيمية المتعلقة بإقامة البيانات، دون الحاجة إلى إعداد أو صيانة إضافيين من جانبك.
على سبيل المثال، تُبقي حدود بيانات الاتحاد الأوروبي من Microsoft البيانات المؤهلة مخزنة ومعالجة داخل الاتحاد الأوروبي. معرفة المزيد >
أمان وعزل المؤسسة
تُعالَج بياناتك المتعلقة بالذكاء الاصطناعي ضمن بنية تحتية مصممة لضمان السرية والامتثال، مع توفير التشفير والعزل افتراضيًا.
يستخدم Azure OpenAI تشفير AES-256 وعزلًا منطقيًا للبيانات.
تعرّف على المزيد >
عدم تسجيل وعدم احتفاظ بالبيانات
لقد تكفّلنا بالأساسيات، لذا لا داعي للقلق:
- لقد عطّلنا تسجيل المطالبات والاستجابات
- نحن نفرض عدم الاحتفاظ بالبيانات، لذا لا تُخزَّن المطالبات والاستجابات
- لا يراجع أي شخص محتوى العملاء
- لا تُحتفظ بأي بيانات لأغراض التدريب أو المراقبة أو التدقيق
يدعم Azure OpenAI عمليات النشر من دون تسجيل أو احتفاظ بالبيانات بعد الموافقة. تعرّف على المزيد >
التحكم الدقيق
الذكاء الاصطناعي اختياري وقابل للتكوين. يمكنك إيقاف تشغيل جميع ميزات الذكاء الاصطناعي، تعطيل إمكانيات محددة، أو تحديد الوصول لمستخدمين مختارين. يمنح هذا الفرق فوائد الذكاء الاصطناعي دون التعدي على السياسات الداخلية.
إحضار مفتاحك الخاص ونقاط نهاية العميل
تتيح Ideanote اعتماد نهج إحضار مفتاحك الخاص (BYOK) للذكاء الاصطناعي، بحيث تُرسل الطلبات إلى مزوّدي خدمات الذكاء الاصطناعي السحابية الخاصة بك، لمزيد من التحكم. ورغم أن هذه الإمكانية غير مفعّلة في واجهتنا، يمكننا العمل معك لتمكين الذكاء الاصطناعي بالطريقة التي تناسبك.
الأسئلة المتكررة
هل إرسال الأفكار دون الكشف عن الهوية مجهول حقًا؟
Ideanote تؤمن بأن إخفاء الهوية ينبغي أن يكون واضحًا ومتسقًا للمستخدمين. وتوفر Ideanote ثلاثة مستويات لإخفاء الهوية على المنصة.
- ملكية ظاهرة - حيث يكون الاسم الكامل ظاهرًا لكل من يمكنه الاطلاع على الفكرة.
- ملكية مجهولة جزئيًا - حيث يكون الاسم الكامل ظاهرًا للأشخاص الذين لديهم صلاحية تعديل مجموعة الأفكار، بمن فيهم المسؤولون.
- ملكية مجهولة بالكامل - حيث لا يمكن حتى للمسؤولين معرفة أنك قدّمت فكرة.
تخفي الملكية المجهولة بالكامل اسمك عن الآخرين في جميع أنحاء واجهة المستخدم، بما في ذلك القوائم والإحصاءات وعمليات التكامل والإشعارات وعمليات التصدير. ومع أن الأفكار المجهولة لا تُحتسب أيضًا ضمن الإحصاءات ولا تظهر في ملفك الشخصي، فقد يظل من الممكن تحديد هوية مقدّم الفكرة أو تخمينها من خلال بيانات وصفية مثل موقع المستخدم، أو تعليمات JavaScript البرمجية المخصصة التي أضافها المسؤول إلى المنصة، أو ثغرات في إجراءات العمل، مثل السماح لشخص واحد فقط بتقديم فكرة في كل مرة مع معرفة الشخص الذي أُرسل إليه رابط.
يُطلب من Ideanote أيضًا، لأسباب تتعلق بالامتثال، تقديم تصدير «تفريغ بيانات» لجميع البيانات الموجودة في مساحة العمل، وذلك بناءً على طلب مالك مساحة العمل. ورغم ندرة هذه الطلبات، فقد تتضمن البيانات وسائل لكشف الهوية. ولا تكشف Ideanote عن هوية أصحاب الأفكار المجهولة عند الطلب. وفي حالات الاشتباه في إهمال جسيم، تحتفظ Ideanote بحق إرسال إشعارات إلى المستخدمين المشتبه في أنهم ضحايا خرق لسرية هويتهم.
كيف تتم حماية بياناتي؟
نولي الأمن أهمية بالغة. نحمي بياناتك بفرض استخدام HTTPS وبروتوكول أمان طبقة النقل (TLS) 1.3، مع تجزئة SHA-256 وتوقيع RSA-2048 للحفاظ على خصوصيتها أثناء النقل. ونحفظها مشفّرة وآمنة أثناء التخزين في مركز بيانات Google Cloud الذي يلتزم بمعايير SOC2 ويستخدم Kubernetes.
إضافةً إلى ميزات الأمان في مركز البيانات لدينا، لدينا:
- تشفير SSL بمفتاح 128-bit لجميع عمليات نقل البيانات على منصتنا.
- نسخ احتياطية يومية لجميع بياناتك، تحسبًا لحدوث أي مشكلة.
- بروتوكولات أمنية في أماكن عملنا.
هل يمكن لـ Ideanote تقديم نسخة كاملة أو ملخص منقّح من تقرير اختبار الاختراق المستقل الذي أجرته جهة خارجية من الطرف الثالث 3؟
ما اتفاقيات مستوى الخدمة لديكم بشأن التوافر، وكذلك RPO وRTO؟
للاطلاع على أحدث المعلومات بشأن اتفاقيات مستوى الخدمة لدينا، يُرجى زيارة https://ideanote.io
- نضمن وقت تشغيل بنسبة 99.9%
- مدة هدف زمن الاستعادة (RTO) لدى Ideanote هي 1 ساعة
- مدة هدف نقطة الاستعادة (RPO) لدى Ideanote هي 24 ساعة
- المدة القصوى المستهدفة لانقطاع الخدمة المسموح به (MTPOD) لدى Ideanote هي 8 يومًا
هل البيانات مشفرة أثناء التخزين؟
نعم، يتم تشفير المحتوى والبيانات الشخصية القابلة للتعريف (PII) أثناء تخزينها في قواعد بيانات Google Cloud باستخدام KEK. ويُستخدم تشفير متوافق مع معيار FIPS ومعايير القطاع (AES 256).
تشفّر Google Cloud Platform افتراضيًا بيانات العملاء المخزنة. وتُقسَّم البيانات في Google Cloud Platform إلى أجزاء فرعية صغيرة لأغراض التخزين، ويُشفَّر كل جزء على مستوى التخزين باستخدام مفتاح تشفير مستقل. ويُسمّى المفتاح المستخدم لتشفير البيانات في أحد الأجزاء مفتاح تشفير البيانات (DEK). ونظرًا إلى العدد الكبير من المفاتيح لدى Google، والحاجة إلى زمن استجابة منخفض وتوافر عالٍ، تُخزَّن هذه المفاتيح بالقرب من البيانات التي تشفّرها. وتُشفَّر مفاتيح DEK باستخدام مفتاح تشفير المفاتيح (KEK)، أو «تُغلَّف» به.
لمزيد من المعلومات، يُرجى الاطلاع على https://cloud.google.com/docs/security/encryption/default-encryption
ما وسائل الحماية التي توفرونها ضد هجمات حجب الخدمة الموزعة (DDoS) وبرامج الفدية والبرمجيات الخبيثة وغيرها من الهجمات؟
تحمي Ideanote نفسها من الثغرات والتهديدات بمجموعة من التدابير
- تحمي Ideanote نفسها من هجمات حجب الخدمة الموزعة (DDoS) باستخدام جدار حماية تطبيقات الويب (WAF) من Google Cloud Armor.
- تتبع Ideanote ممارسات دورة حياة التطوير الآمن وبيئة التطوير الآمنة.
- تختبر Ideanote منتجاتها للكشف عن ثغرات OWASP 10، وتراعي معايير OWASP 10 أثناء التطوير.
- تجري Ideanote تقييمًا للثغرات الأمنية سنويًا بواسطة جهة خارجية مستقلة، وتعالج أي نتائج.
- تُمنح جميع النتائج الأمنية الأولوية وتُعالج باستمرار.
- لدى Ideanote بيئات منفصلة للتطوير والاختبار والإنتاج، ولا تستخدم بيانات الإنتاج أثناء التطوير.
- تُشفّر بيانات العملاء أثناء التخزين والنقل.
- تُستخدم أساليب التشفير المعتمدة في القطاع (AES 256) لحماية بيانات العملاء.
- يُفحَص رمز البرنامج التابع تلقائيًا بحثًا عن الثغرات الأمنية.
- تُجرى اختبارات آلية لضمان أمان أساليب المصادقة والتفويض.
- تُحصَّن نقاط النهاية في Ideanote وتُشفَّر وتُحمى من البرمجيات الخبيثة.
هل يُخزَّن المحتوى الذي يُنشئه الذكاء الاصطناعي، أو يُستخدم في التدريب، أو تراجعه أطراف ثالثة؟
هل يمتثل Ideanote لـ GDPR الخاص بالاتحاد الأوروبي، و CCPA في كاليفورنيا، وPIPL، ولوائح الخصوصية الأخرى؟
نعم، Ideanote يمتثل للوائح الخصوصية المعمول بها عالميًا، ويسهّل على العملاء الامتثال لها.
يمكنك العثور على مزيد من المعلومات حول الامتثال لـ GDPR (الاتحاد الأوروبي والمملكة المتحدة) في اتفاقية معالجة البيانات Ideanote على https://ideanote.io/legal/dpa
يمكنك العثور على مزيد من المعلومات حول الامتثال لـ CCPA في ولاية كاليفورنيا في إشعار CCPA على https://ideanote.io/legal/ccpa-notice
يمكنك العثور على مزيد من المعلومات حول الامتثال لقانون حماية المعلومات الشخصية الصيني PIPL في إشعار Ideanote بشأن PIPL على https://ideanote.io/legal/pipl-notice
للاستفسار عن الامتثال لقوانين الخصوصية المحلية الأخرى، يُرجى التواصل معنا عبر legal@ideanote.io
هل يلتزم معالجو البيانات الفرعيون لدى Ideanote بـ GDPR؟
نعم، لدينا اتفاقيات مكتوبة لمعالجة البيانات («DPA») مع جميع معالجي البيانات الفرعيين لدينا. وتفرض Ideanote شروطًا لحماية البيانات على كل معالج بيانات فرعي، فيما يتعلق بضوابطه الأمنية واللوائح المعمول بها لحماية البيانات الشخصية. وقبل الاستعانة بأي معالج بيانات فرعي، نجري إجراءات عناية واجبة موسعة، تشمل تحليلًا أمنيًا وقانونيًا مفصلًا. ولا نستعين بأي معالج بيانات فرعي ما لم يستوفِ معايير الجودة لدينا.