Datasikkerhed og overholdelse af regler
Stol på, at Ideanote beskytter dine data og opfylder dine krav til compliance.
Ideanote understøtter SSO via SAML 2.0, SCIM-provisionering, domænekrav og integrationer til enhedsadministration, så kun godkendte brugere og betroede enheder får adgang til dit workspace.
Alle kundedata i Ideanote krypteres som standard både under overførsel og ved lagring. Administratorer på virksomhedsniveau får yderligere indsigt og kontrol med revisionslogfiler, avancerede indstilling af tilladelser og integrationer med værktøjer til aggregering af revisionslogfiler, som beskytter dine oplysninger.
Funktioner som globale opbevaringspolitikker, eksportkontroller og revisionsspor hjælper organisationer med at håndtere forpligtelser til overholdelse af regler og bevare overblikket gennem hele deres idés livscyklus.
Ideanote tilbyder standard cloudhosting, regional datalagring, dedikerede installationer med én enkelt lejer og fuldt selvadministrerede lokale installationer – så du har kontrol over, hvor og hvordan dine data hostes.
SIKKERHEDSRESULTATKORT
Tillid taler stærkere end ord
Med en score på 98 % hos SecurityScorecard er Ideanote blandt verdens sikreste platforme. Denne topplacering bekræfter vores stærke forsvar, løbende overvågning og lave risikoprofil.
Download Ideanotes SecurityScorecard >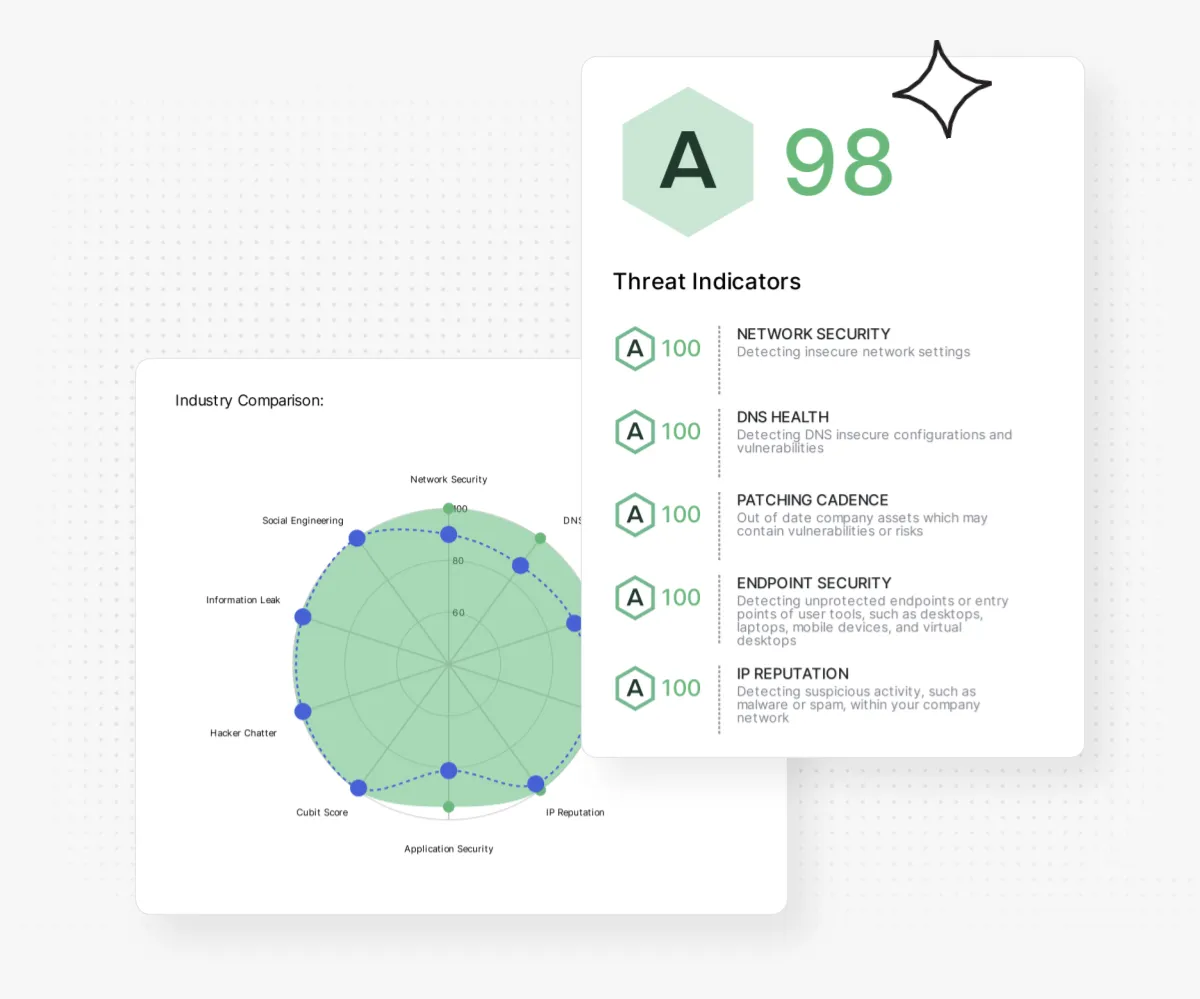
FLEKSIBEL KONTROL
Se vores sikkerhedsrapport
En uafhængig auditor har revideret Ideanote i forhold til SOC 2-principperne for sikkerhed, tilgængelighed og fortrolighed og konstateret, at vi overholder dem.
Du kan bekræfte vores aktuelle sikkerhedsrapport i vores tillidscenter.
Se Ideanotes rapport fra Trust Center >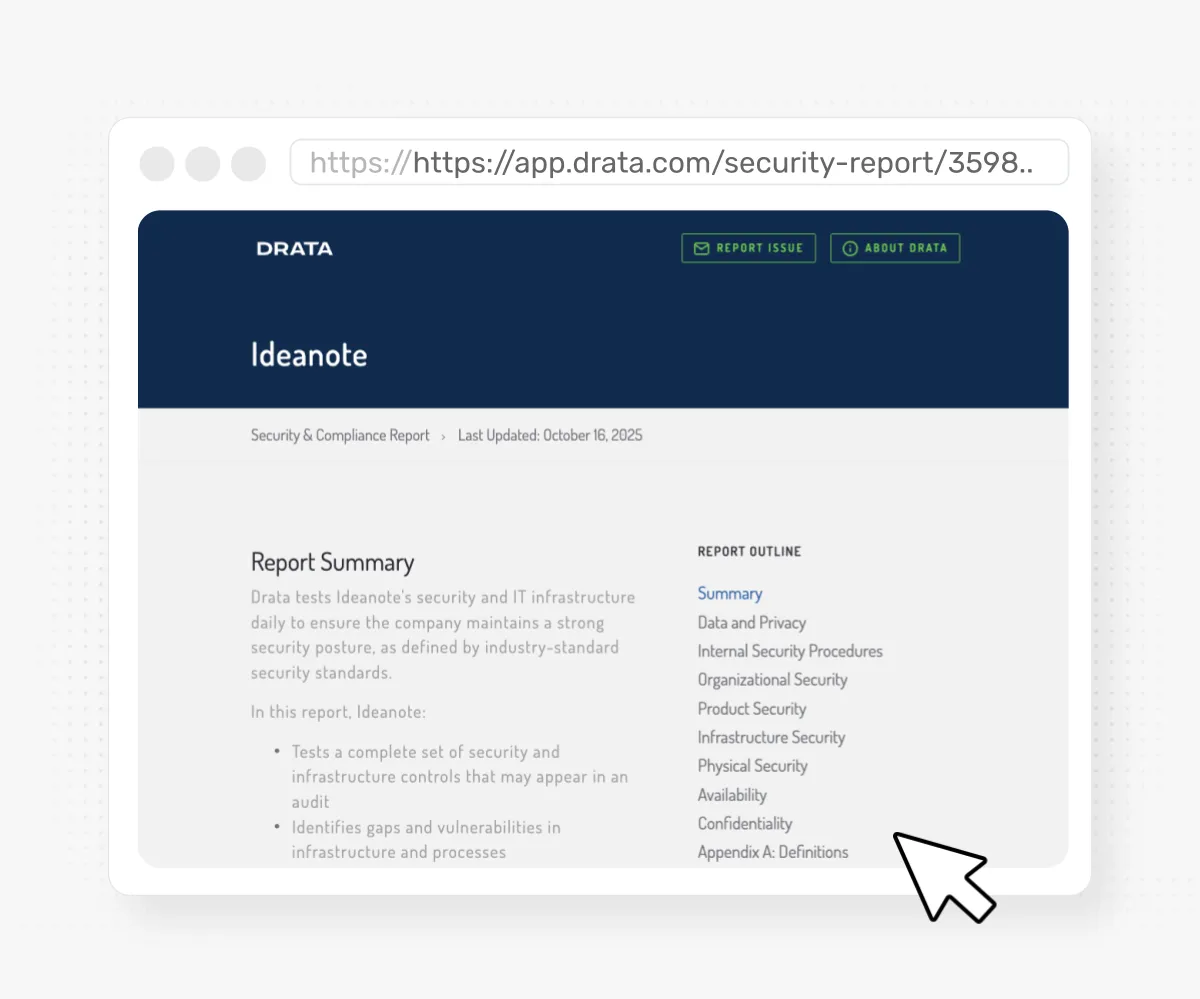
Sikkerhed
Vi anvender en tilgang, hvor sikkerhed indarbejdes fra starten, for at beskytte dine data. Drata overvåger løbende vores infrastruktur, politikker og processer for at sikre overholdelse af branchestandarder.
Kryptering overalt
Alle data, der passerer gennem Ideanote, krypteres med stærk kryptering, både når de sendes over internettet (TLS 1.2+) og når de opbevares i vores databaser eller filsystemer (AES-256). Det beskytter dine data mod uautoriseret adgang, uanset om de overføres mellem systemer eller ligger lagret.
Adgang med færrest mulige privilegier
Adgang til kundedata gives kun, når det er strengt nødvendigt, og begrænses altid til det mindst nødvendige. Alle medarbejdere har unikke konti, multifaktorgodkendelse er påkrævet, og konti tilhørende fratrådte medarbejdere fjernes automatisk inden for én arbejdsdag. Dette forebygger unødvendig eksponering og mindsker risikoen i tilfælde af menneskelige fejl eller ondsindede hensigter
Kontinuerlig overvågning
Med Drata overvåges vores infrastruktur, endpoints og politikker døgnet rundt. Automatiske alarmer og daglig indsamling af dokumentation sikrer, at sikkerhedskontrollerne er aktive og effektive hver eneste dag.
Sikker udviklingslivscyklus
Vores softwareudviklingslivscyklus (SDLC) omfatter flere sikkerhedsforanstaltninger. Alle kodeændringer gennemgår fagfællebedømmelse, automatiserede tests og sikkerhedsscanninger inden udgivelse. Afhængigheder kontrolleres løbende for sårbarheder, og builds valideres i separate udviklings-, test- og produktionsmiljøer. MFA er påkrævet for alle kodelagre, implementeringssystemer og pipelines, hvilket sikrer sikker praksis fra oprettelse af kode til implementering.
Tydelig rapporteringsstruktur
Vi vedligeholder dokumenterede interne processer og eksterne kontaktpunkter, så sårbarheder og hændelser hurtigt og gennemsigtigt kan indberettes og håndteres.
Sikker godkendelse
Ideanote understøtter flere godkendelsesmetoder i enterprise-klassen, herunder SAML 2.0, SCIM, JWT, OpenID og meget mere. Disse muligheder giver organisationer stærk kontrol over identitetsstyring og sikrer sikker, problemfri adgang for deres teams.
Privatliv
Dine data forbliver dine. Vi designer vores platform og politikker, så de sikrer fortrolighed, gennemsigtighed og overholdelse af globale standarder.
Sådan håndterer vi dine data
Vores team arbejder målrettet på at udvikle og vedligeholde sikkerhedsforanstaltninger for databeskyttelse, der er i overensstemmelse med branchens bedste praksis. Vi sørger for løbende oplæring, så vores medarbejdere er opdaterede om den gældende lovgivning og de nyeste standarder for databeskyttelse. Alle medarbejdere og kontrahenter underskriver fortroligheds- og hemmeligholdelsesaftaler, og leverandører, der behandler personoplysninger, skal leve op til de samme strenge krav.
Aftaler
Ideanotes vilkår og tillæg om databehandling beskriver vores praksis, standarder og sikkerhedsforanstaltninger for databeskyttelse i detaljer. Disse aftaler gennemgås og opdateres regelmæssigt for at sikre overholdelse af GDPR, CCPA og andre globale databeskyttelseslove.
Datastyring
Vi anvender politikker og procedurer, der styrer hele dataenes livscyklus – fra indsamling og behandling til distribution, lagring og sletning. Det sikrer, at dine oplysninger forbliver sikre, private, nøjagtige og tilgængelige, så længe de anvendes.
Sikkerhedsinfrastruktur
Ideanotes infrastruktur er udformet med flere beskyttelseslag, der bidrager til at sikre dine data under overførsel, lagring og behandling. Beskyttelsen omfatter blandt andet kryptering, adgang efter princippet om mindst mulige privilegier og sikker softwareudvikling.
Overholdelse
Vi følger førende rammeværk og gennemgår uafhængige revisioner for at give sikkerhed for, at dine data håndteres ansvarligt.
SOC2 Type II
Vores systemer og kontroller revideres i forhold til AICPA's Trust Services Criteria. Det bekræfter, at Ideanote løbende opretholder effektive sikkerhedsforanstaltninger for sikkerhed, tilgængelighed og fortrolighed. Ideanote er stolte af at være SOC 2 Type II-certificeret af en uafhængig tredjepartsrevisor, hvilket sikrer kunderne, at vores sikkerhedskontroller er blevet vurderet og valideret. Vi leder hele tiden efter måder, hvorpå vi ikke blot kan forbedre produktets sikkerhed, men også den måde, vi driver forretning på i det daglige.
Overholdelse af GDPR
Da GDPR betragtes som verdens strengeste ramme for databeskyttelse, og Ideanote har base i EU, tilpasser vi vores privatlivsprogram til kravene heri og andre internationale regler. Kunder har i henhold til GDPR ret til at få adgang til, rette, slette og begrænse brugen af deres personoplysninger.
Muligheder for datalagring
Med Ideanotes dataopbevaring kan organisationer vælge det land eller den region, hvor de vil opbevare deres krypterede data. Ideanote understøtter som standard regionerne EU, US, CA og AE. Det giver kunderne fleksibilitet til at overholde regionale regler som den canadiske provinsielle databeskyttelsesforordning, Australiens Privacy Act fra 1988 eller KSA's politik for datasuverænitet.
Lokal hosting
Til organisationer med strenge krav til compliance eller sikkerhed tilbyder Ideanote også fuldt selvadministrerede installationer, der giver maksimal kontrol over dataenes placering, infrastrukturen og de operationelle politikker. Med Ideanote kan I opbevare alle virksomhedens ideer bag jeres firewall.
Pålidelighed
Innovation kræver en platform, du kan stole på. Ideanote er udviklet med fokus på robusthed og kontinuitet.
Automatisk belastningsfordeling
Belastningsfordeling og en klyngebaseret arkitektur sikrer høj tilgængelighed for vores webapp og API. Ideanotes system skalerer automatisk efter efterspørgslen og kan uden problemer håndtere trafikspidser under globale kampagner.
Sikkerhedskopiering og opbevaring
Alle databaser sikkerhedskopieres dagligt med versionsstyret lagring og fastlagte opbevaringsperioder. Det sikrer, at data kan gendannes pålideligt og hurtigt.
Cloudovervågning og alarmer
Kerneinfrastrukturen, herunder databaser og meddelelseskøer, overvåges løbende. Automatiske alarmer eskalerer problemer, før de påvirker tilgængeligheden.
Forretningskontinuitet
En afprøvet plan for katastrofeberedskab og forretningskontinuitet sikrer, at tjenester hurtigt kan gendannes i tilfælde af hændelser. Erfaringer fra afprøvninger indgår i det løbende forbedringsarbejde.
AI-styring
AI i Ideanote er udviklet til at hjælpe dig med at arbejde smartere uden at tilføre risiko eller kompleksitet. Vi følger en tydelig styringsmodel, der beskytter dine data, respekterer privatlivets fred og giver dig kontrol over, hvordan AI anvendes. Du kan tage AI i brug med vished om, at det grundlæggende er håndteret for dig.
Ingen træning på kundedata
Dit indhold forbliver dit. Ideanote bruger ikke kunders indhold til at træne AI-modeller.
Vi kræver også, at vores underdatabehandlere undlader at bruge dine data til modeltræning.
Microsoft bekræfter, at Azure OpenAI ikke bruger kundedata til træning. Få mere at vide >
Regional AI og datalokalitet
Hvis du bruger Ideanote i en regional implementering, forbliver din AI-behandling i regionen sammen med dine workspacedata. Det hjælper dig med at leve op til interne krav og myndighedskrav vedrørende datalokalitet – uden yderligere opsætning eller vedligeholdelse fra din side.
Microsofts EU Data Boundary sikrer for eksempel, at omfattede data opbevares og behandles inden for EU. Få mere at vide >
Sikkerhed og isolering på virksomhedsniveau
Dine AI-data behandles i en infrastruktur, der er designet til at sikre fortrolighed og overholdelse af regler, med kryptering og isolation indbygget som standard.
Azure OpenAI bruger AES-256-kryptering og logisk dataadskillelse.
Læs mere >
Ingen logføring og ingen opbevaring
Vi har styr på det grundlæggende, så du ikke behøver at bekymre dig:
- Vi har deaktiveret logføring af prompts og svar
- Vi håndhæver nul opbevaring, så prompts og svar ikke gemmes
- Ingen menneskelig gennemgang af kundeindhold
- Ingen data opbevares med henblik på træning, overvågning eller revision
Azure OpenAI understøtter implementeringer med ingen logføring og ingen opbevaring efter godkendelse. Få mere at vide >
Detaljeret kontrol
AI er valgfri og kan konfigureres. Du kan slå alle AI-funktioner fra, deaktivere specifikke funktioner eller begrænse adgangen til udvalgte brugere. Det giver teams fordelene ved AI uden at overskride interne politikker.
BYOK og kundeslutpunkter
Ideanote er åben for BYOK-tilgange til AI, hvor anmodninger sendes til dine egne cloudbaserede AI-udbydere for at give dig endnu mere kontrol. Selvom dette ikke er aktiveret i vores grænseflade, kan vi samarbejde med dig om at aktivere AI på din måde.
Ofte stillede spørgsmål
Er anonyme indsendelser af ideer virkelig anonyme?
Ideanote mener, at anonymitet bør være tydelig og konsekvent for brugerne. Ideanote tilbyder tre niveauer af anonymitet på platformen.
- Synligt ejerskab – hvor det fulde navn er synligt for alle, der kan se idéen.
- Delvist anonymt ejerskab – hvor det fulde navn er synligt for personer med redigeringsrettigheder til idesamlingen, herunder administratorer.
- Fuldt anonymt ejerskab – hvor ikke engang administratorer kan se, at du har indsendt en idé.
Fuldt anonymt ejerskab skjuler dit navn for andre overalt i brugergrænsefladen, herunder i lister, statistikker, integrationer, notifikationer og eksporter. Selvom anonyme idéer heller ikke tælles med i statistikker eller vises på din profil, kan det stadig være muligt at identificere eller anslå, hvem der har indsendt en idé, ud fra metadata såsom en brugers placering, brugerdefineret JavaScript-kode, som administratoren har føjet til platformen, eller smuthuller i processen, såsom kun at lade én person indsende en idé ad gangen, mens man ved, hvem et link er blevet sendt til.
Af hensyn til overholdelse af regler er Ideanote også forpligtet til efter anmodning fra workspaceejeren at levere en "data dump"-eksport med alle data i et workspace. Selvom sådanne anmodninger er sjældne, kan dataene indeholde oplysninger, der kan afsløre anonymiteten. Ideanote afslører ikke identiteten på personer, der har indsendt anonyme idéer, efter anmodning. I tilfælde af mistanke om grov forsømmelse forbeholder Ideanote sig retten til at sende notifikationer til brugere, der mistænkes for at være ofre for et brud på deres anonymitet.
Hvordan beskyttes mine data?
Vi tager sikkerhed meget alvorligt. Dine data beskyttes med obligatorisk HTTPS og Transport Layer Security (TLS) 1.3 med SHA-256-hashing og RSA-2048-signering, så de holdes private under overførsel. Når de er gemt, beskyttes og krypteres de i vores SOC2-kompatible Kubernetes-datacenter hos Google Cloud.
Ud over datacenterets sikkerhedsfunktioner har vi:
- 128-bit SSL-kryptering af al dataoverførsel på vores platform.
- Daglige sikkerhedskopier af alle dine data, hvis noget skulle gå galt.
- Sikkerhedsprotokoller på vores arbejdspladser.
Kan Ideanote levere en fuldstændig kopi eller et redigeret resumé af rapporten fra den uafhængige penetrationstest udført af 3 part?
Hvad er jeres SLA'er for tilgængelighed samt RPO og RTO?
Se de seneste oplysninger om vores SLA'er her https://ideanote.io
- Vi garanterer en oppetid på 99,9 %
- Ideanotes RTO er 1 time
- Ideanotes RPO er 24 timer
- Ideanotes MTPOD er 8 dage
Er data krypteret, når de er gemt?
Ja, dit indhold og dine personhenførbare oplysninger (PII) er krypteret, når de er lagret, i databaser på Google Cloud ved hjælp af KEK. Der anvendes kryptering, der overholder FIPS og er i overensstemmelse med branchestandarder (AES 256).
Google Cloud Platform krypterer som standard kundedata, der er lagret. Data på Google Cloud Platform opdeles i mindre datablokke til lagring, og hver blok krypteres på lagerniveau med en individuel krypteringsnøgle. Nøglen, der bruges til at kryptere dataene i en blok, kaldes en datakrypteringsnøgle (DEK). På grund af det store antal nøgler hos Google og behovet for lav latenstid og høj tilgængelighed lagres disse nøgler tæt på de data, de krypterer. DEK'erne krypteres med (eller "pakkes ind af") en nøgle krypteringsnøgle (KEK).
Se https://cloud.google.com/docs/security/encryption/default-encryption
for at få flere oplysninger.Hvilken beskyttelse yder I mod DDoS-angreb, ransomware, malware og andre angreb?
Ideanote er beskyttet mod sårbarheder og trusler med en række
- Ideanote er beskyttet mod DDoS-angreb med Google Cloud Armor WAF (Web Application Firewall).
- Ideanote følger praksis for en sikker udviklingslivscyklus og et sikkert udviklingsmiljø.
- Ideanote tester for sårbarheder i OWASP 10 og udvikler med OWASP 10 for øje.
- Ideanote får hvert år en uafhængig tredjepart til at foretage en sårbarhedsvurdering og udbedrer eventuelle fund.
- Eventuelle sikkerhedsfund prioriteres og håndteres løbende.
- Ideanote har separate udviklings-, staging- og produktionsmiljøer og bruger ikke produktionsdata under udviklingen.
- Kundedata krypteres, når de er lagret, og under overførsel.
- Der anvendes krypteringsmetoder, der er industristandard (AES 256), til at beskytte kundedata.
- Kodeafhængigheder kontrolleres automatisk for sårbarheder.
- Der køres automatiske tests for at sikre, at godkendelses- og autorisationsmetoderne er sikre.
- Ideanotes endpoints er sikret, krypteret og beskyttet mod malware.
Opbevares mit AI-genererede indhold, bruges det til træning eller gennemgås det af tredjeparter?
Overholder Ideanote EU's GDPR, Californiens CCPA, PIPL og andre databeskyttelsesregler?
Ja, Ideanote overholder globalt gældende databeskyttelseslovgivning og gør det nemt for kunderne at overholde den.
Du kan finde flere oplysninger om overholdelse af GDPR (EU og Storbritannien) i Ideanotes databehandleraftale på https://ideanote.io/legal/dpa
Du kan finde flere oplysninger om overholdelse af den californiske CCPA i CCPA-meddelelsen på https://ideanote.io/legal/ccpa-notice
Du kan finde flere oplysninger om overholdelse af den kinesiske PIPL i Ideanotes PIPL-meddelelse på https://ideanote.io/legal/pipl-notice
Kontakt os på legal@ideanote.io
, hvis du har spørgsmål om overholdelse af andre lokale databeskyttelseslove.Overholder Ideanotes underdatabehandlere GDPR?
Ja, vi har indgået skriftlige databehandleraftaler (”DPA’er”) med alle vores underdatabehandlere. Ideanote stiller krav om databeskyttelsesvilkår for hver underdatabehandler med hensyn til deres sikkerhedsforanstaltninger og gældende regler for beskyttelse af personoplysninger. Før vi engagerer en underdatabehandler, foretager vi en omfattende due diligence, herunder en detaljeret sikkerheds- og juridisk analyse. Vi engagerer ikke en underdatabehandler, medmindre vores kvalitetsstandarder er opfyldt.