Datensicherheit und Compliance
Vertrauen Sie Ideanote, Ihre Daten zu schützen und Ihre Compliance-Anforderungen zu erfüllen.
Ideanote unterstützt SSO über SAML 2.0, SCIM-Bereitstellung, die Beanspruchung von Domains und Integrationen zur Geräteverwaltung. So können nur genehmigte Nutzer und vertrauenswürdige Geräte auf Ihren Workspace zugreifen.
Alle Kundendaten in Ideanote werden standardmäßig sowohl bei der Übertragung als auch im Ruhezustand verschlüsselt. Unternehmensadministratoren erhalten zusätzliche Einblicke und Kontrollmöglichkeiten durch Audit-Protokolle, erweiterte Berechtigungseinstellungen und Integrationen mit Aggregatoren für Audit-Protokolle, um Ihre Informationen zu schützen.
Funktionen wie globale Aufbewahrungsrichtlinien, Exportkontrollen und Audit-Trails helfen Unternehmen, Compliance-Verpflichtungen zu verwalten und während des gesamten Lebenszyklus ihrer Ideen den Überblick zu behalten.
Ideanote bietet standardmäßiges Cloud-Hosting, regionale Datenresidenz, dedizierte Bereitstellungen für einzelne Mandanten und vollständig selbstverwaltete On-Premise-Installationen – damit Sie bestimmen können, wo und wie Ihre Daten gehostet werden.
SICHERHEITSBEWERTUNG
Vertrauen sagt mehr als Worte
Mit einem 98%-Score auf SecurityScorecard zählt Ideanote zu den sichersten Plattformen weltweit. Diese Spitzenbewertung bestätigt unsere starken Schutzmaßnahmen, die kontinuierliche Überwachung und unser geringes Risikoprofil.
Ideanote SecurityScorecard herunterladen >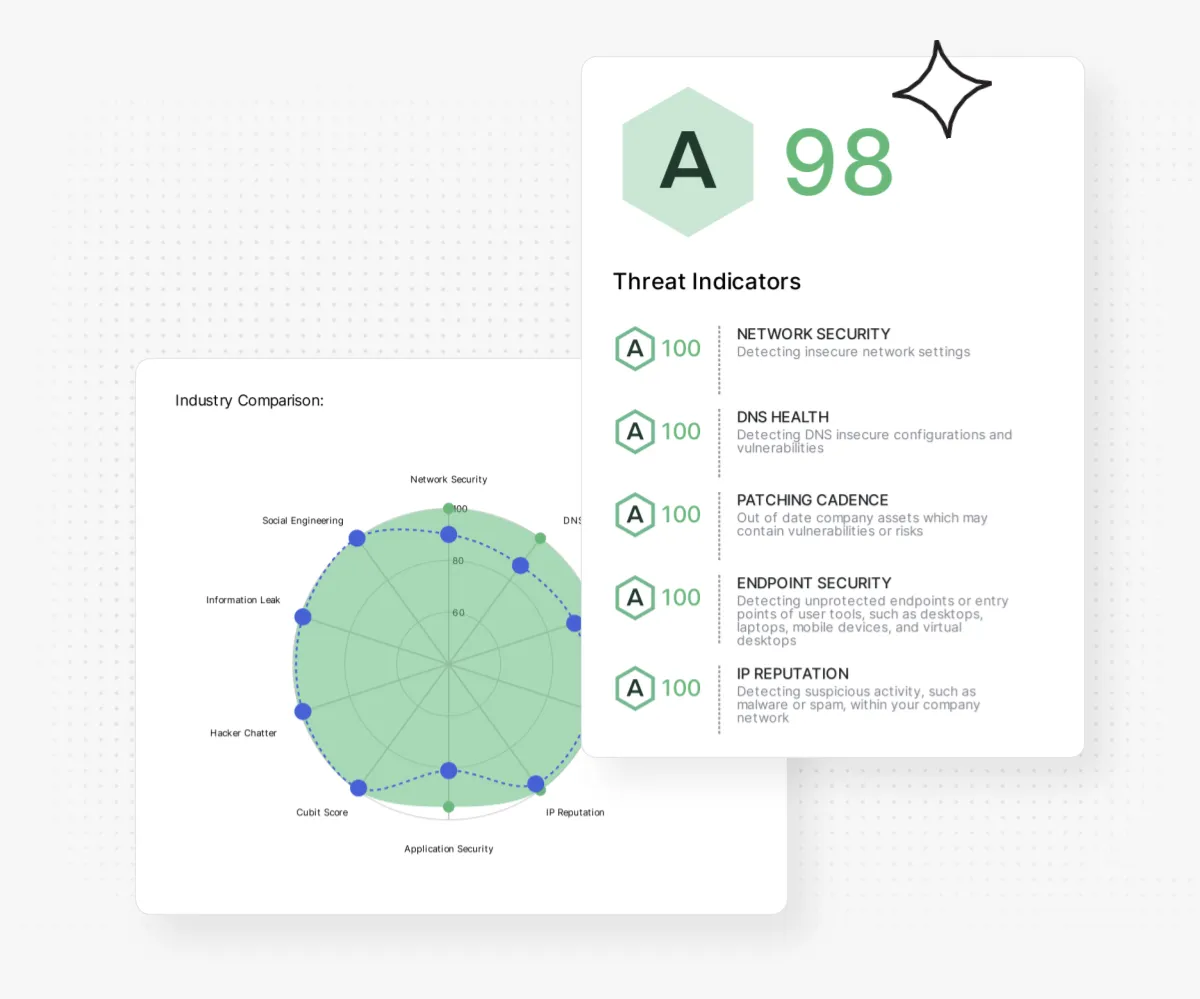
FLEXIBLE KONTROLLE
Unseren Sicherheitsbericht ansehen
Ideanote wurde von einem unabhängigen Auditor geprüft und als konform mit den SOC 2-Grundsätzen für Sicherheit, Verfügbarkeit und Vertraulichkeit befunden.
Sie können unseren aktuellen Sicherheitsbericht in unserem Trust Center einsehen.
Ideanote Trust Center-Bericht ansehen >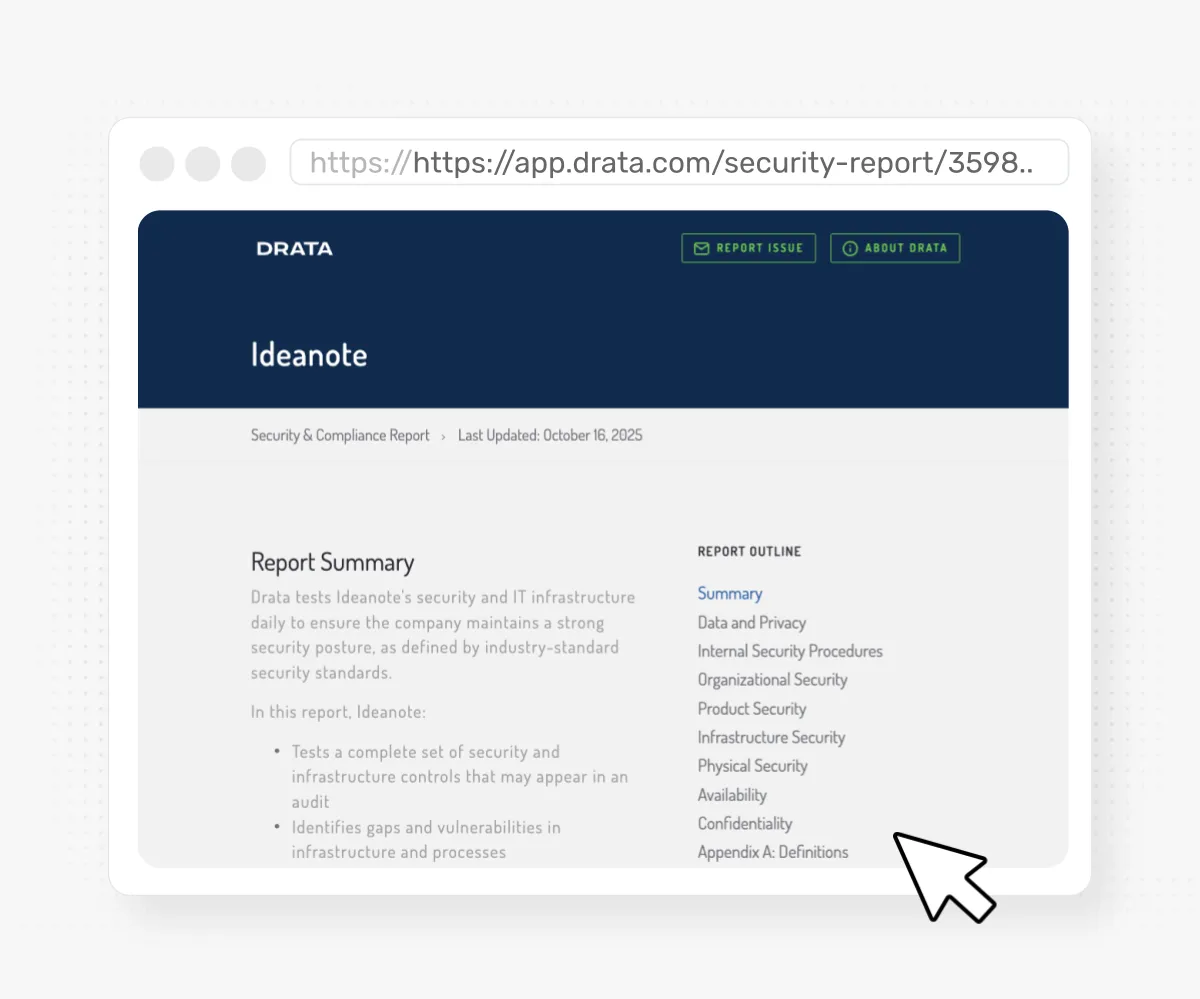
Sicherheit
Wir verfolgen einen Security-by-Design-Ansatz, um Ihre Daten zu schützen. Unsere Infrastruktur, Richtlinien und Prozesse werden kontinuierlich von Drata überwacht, um die Einhaltung von Branchenstandards sicherzustellen.
Verschlüsselung überall
Alle Daten, die über Ideanote übertragen werden, sind sowohl während der Übertragung über das Internet (TLS 1.2+) als auch bei der Speicherung in unseren Datenbanken oder Dateisystemen (AES-256) mit starker Verschlüsselung geschützt. So sind Ihre Daten vor unbefugtem Zugriff geschützt – unabhängig davon, ob sie gerade zwischen Systemen übertragen oder gespeichert werden.
Zugriff nach dem Prinzip der geringsten Berechtigung
Der Zugriff auf Kundendaten wird nur gewährt, wenn er unbedingt erforderlich ist, und ist stets auf das notwendige Mindestmaß beschränkt. Alle Mitarbeitenden haben eigene Konten, die Multi-Faktor-Authentifizierung ist vorgeschrieben, und Konten ausgeschiedener Mitarbeitender werden automatisch innerhalb eines Werktags entfernt. Dies verhindert unnötige Offenlegung und verringert das Risiko menschlicher Fehler oder böswilliger Absichten.
Kontinuierliche Überwachung
Mit Drata werden unsere Infrastruktur, Endgeräte und Richtlinien rund um die Uhr überwacht. Automatisierte Warnmeldungen und die tägliche Erfassung von Nachweisen stellen sicher, dass die Sicherheitskontrollen jeden Tag aktiv und wirksam sind.
Sicherer Entwicklungslebenszyklus
Unser Softwareentwicklungslebenszyklus (SDLC) umfasst mehrere Schutzmaßnahmen. Jede Codeänderung durchläuft vor der Veröffentlichung ein Peer-Review, automatisierte Tests und Sicherheitsprüfungen. Abhängigkeiten werden kontinuierlich auf Schwachstellen überprüft, und Builds werden in separaten Entwicklungs-, Staging- und Produktionsumgebungen validiert. Für alle Code-Repositories, Deployment-Systeme und Pipelines ist MFA vorgeschrieben. So werden sichere Verfahren von der Codeerstellung bis zum Deployment gewährleistet.
Klare Meldewege
Wir pflegen dokumentierte interne Prozesse und externe Kontaktstellen, damit Schwachstellen und Vorfälle schnell und transparent gemeldet und behoben werden können.
Sichere Authentifizierung
Ideanote unterstützt mehrere Authentifizierungsmethoden auf Enterprise-Niveau, darunter SAML 2.0, SCIM, JWT, OpenID und weitere. Diese Optionen ermöglichen Unternehmen eine umfassende Kontrolle über die Identitätsverwaltung und bieten ihren Teams einen sicheren, unkomplizierten Zugriff.
Datenschutz
Ihre Daten bleiben Ihre Daten. Wir gestalten unsere Plattform und Richtlinien so, dass Vertraulichkeit und Transparenz gewährleistet sind und globale Standards eingehalten werden.
So gehen wir mit Ihren Daten um
Unser Team setzt sich dafür ein, Datenschutzmaßnahmen zu entwickeln und aufrechtzuerhalten, die den branchenüblichen Best Practices entsprechen. Wir bieten kontinuierliche Schulungen an, damit unsere Mitarbeitenden über aktuelle Gesetze und Datenschutzstandards auf dem Laufenden bleiben. Alle Mitarbeitenden und Auftragnehmenden unterzeichnen Vertraulichkeits- und Geheimhaltungsvereinbarungen. Anbieter, die personenbezogene Daten verarbeiten, müssen dieselben strengen Anforderungen erfüllen.
Vereinbarungen
Die Nutzungsbedingungen und der Auftragsverarbeitungszusatz von Ideanote beschreiben ausführlich unsere Datenschutzpraktiken, Standards und Schutzmaßnahmen. Diese Vereinbarungen werden regelmäßig überprüft und aktualisiert, um die Einhaltung der GDPR, CCPA und anderer globaler Datenschutzgesetze sicherzustellen.
Datenverwaltung
Wir wenden Richtlinien und Verfahren an, die den gesamten Datenlebenszyklus regeln – von der Erhebung und Verarbeitung bis hin zur Weitergabe, Speicherung und Löschung. So bleiben Ihre Informationen während ihrer gesamten Nutzung sicher, vertraulich, korrekt und zugänglich.
Sicherheitsinfrastruktur
Die Infrastruktur von Ideanote ist mit mehreren Schutzebenen ausgestattet, damit Ihre Daten bei der Übertragung, Speicherung und Verarbeitung sicher sind. Zu den Schutzmaßnahmen gehören unter anderem Verschlüsselung, Zugriffsrechte nach dem Prinzip der geringsten Berechtigung und sichere Softwareentwicklung.
Regelkonformität
Wir orientieren uns an führenden Rahmenwerken und lassen unabhängige Audits durchführen, um sicherzustellen, dass Ihre Daten verantwortungsvoll verarbeitet werden.
SOC2 Type II
Unsere Systeme und Kontrollmechanismen werden anhand der AICPA Trust Services Criteria geprüft. Dabei wird sichergestellt, dass Ideanote dauerhaft wirksame Schutzmaßnahmen für Sicherheit, Verfügbarkeit und Vertraulichkeit gewährleistet. Ideanote ist stolz darauf, von einem unabhängigen externen Prüfer nach SOC 2 Type II zertifiziert worden zu sein. Damit können sich Kunden darauf verlassen, dass unsere Sicherheitskontrollen geprüft und bestätigt wurden. Wir suchen kontinuierlich nach Möglichkeiten, nicht nur die Sicherheit unseres Produkts zu verbessern, sondern auch die Art und Weise, wie wir unseren täglichen Geschäftsbetrieb gestalten.
GDPR-Konformität
Da die GDPR als das weltweit strengste Datenschutzregelwerk gilt und Ideanote seinen Sitz in der EU hat, richten wir unser Datenschutzprogramm an ihren Anforderungen und weiteren internationalen Vorschriften aus. Kunden haben gemäß GDPR das Recht, auf ihre personenbezogenen Daten zuzugreifen, sie zu berichtigen und zu löschen sowie ihre Nutzung einzuschränken.
Optionen zur Datenresidenz
Dank der Datenresidenz von Ideanote können Unternehmen das Land oder die Region auswählen, in der sie ihre verschlüsselten ruhenden Daten speichern möchten. Ideanote unterstützt standardmäßig die Regionen EU, USA, Kanada und Vereinigte Arabische Emirate. So können Kunden flexibel regionale Vorschriften einhalten, etwa die Canadian Provincial Privacy Regulation, den Australian Privacy Act of 1988 oder die KSA Data Sovereignty Policy.
Hosting vor Ort
Für Unternehmen mit strengen Compliance- oder Sicherheitsvorgaben bietet Ideanote auch vollständig selbstverwaltete Installationen, die maximale Kontrolle über den Datenstandort, die Infrastruktur und die Betriebsrichtlinien ermöglichen. Mit Ideanote können Sie alle Unternehmensideen hinter Ihrer Firewall behalten.
Zuverlässigkeit
Innovation erfordert eine Plattform, auf die Sie sich verlassen können. Ideanote wurde mit Blick auf Ausfallsicherheit und Kontinuität entwickelt.
Automatische Lastverteilung
Lastverteilung und eine Clusterarchitektur gewährleisten eine hohe Verfügbarkeit unserer Webanwendung und API. Das System von Ideanote skaliert automatisch je nach Bedarf und bewältigt problemlos Verkehrsspitzen bei globalen Kampagnen.
Sicherung und Aufbewahrung
Alle Datenbanken werden täglich gesichert. Dabei kommen eine versionierte Speicherung und festgelegte Aufbewahrungsfristen zum Einsatz. So können Daten zuverlässig und schnell wiederhergestellt werden.
Cloud-Überwachung und Warnmeldungen
Die Kerninfrastruktur, einschließlich Datenbanken und Nachrichtenwarteschlangen, wird kontinuierlich überwacht. Automatisierte Warnmeldungen eskalieren Probleme, bevor sie die Verfügbarkeit beeinträchtigen.
Geschäftskontinuität
Ein erprobter Notfallwiederherstellungs- und Geschäftskontinuitätsplan stellt sicher, dass Dienste bei Vorfällen schnell wiederhergestellt werden können. Erkenntnisse aus Tests fließen in kontinuierliche Verbesserungen ein.
KI-Governance
Die KI in Ideanote wurde entwickelt, damit Sie effizienter arbeiten können, ohne zusätzliche Risiken oder Komplexität. Wir folgen einem klaren Governance-Modell, das Ihre Daten schützt, Ihre Privatsphäre achtet und Ihnen die Kontrolle darüber gibt, wie KI eingesetzt wird. Sie können KI nutzen und darauf vertrauen, dass die wesentlichen Aspekte für Sie geregelt sind.
Kein Training mit Kundendaten
Ihre Inhalte bleiben Ihre Inhalte. Ideanote verwendet Kundeninhalte nicht zum Trainieren von KI-Modellen.
Wir verlangen außerdem von unseren Unterauftragsverarbeitern, Ihre Daten nicht zum Trainieren von Modellen zu verwenden.
Microsoft bestätigt, dass Azure OpenAI keine Kundendaten zum Trainieren verwendet. Weitere Informationen >
Regionale KI und Datenresidenz
Wenn Sie Ideanote in einer regionalen Bereitstellung nutzen, bleibt Ihre KI-Verarbeitung zusammen mit Ihren Workspace-Daten in der jeweiligen Region. So können Sie interne und regulatorische Anforderungen an den Datenstandort erfüllen – ohne zusätzlichen Einrichtungs- oder Wartungsaufwand Ihrerseits.
Zum Beispiel sorgt die EU Data Boundary von Microsoft dafür, dass berechtigte Daten innerhalb der EU gespeichert und verarbeitet werden. Weitere Informationen >
Sicherheit und Isolation auf Unternehmensniveau
Ihre KI-Daten werden in einer Infrastruktur verarbeitet, die auf Vertraulichkeit und Compliance ausgelegt ist und standardmäßig Verschlüsselung und Isolation bietet.
Azure OpenAI verwendet AES-256-Verschlüsselung und logische Datentrennung.
Mehr erfahren >
Keine Protokollierung und keine Speicherung
Wir haben die Grundlagen für Sie abgedeckt, sodass Sie sich keine Sorgen machen müssen:
- Wir haben die Protokollierung von Prompts und Vervollständigungen deaktiviert
- Wir setzen eine Speicherung von null durch, sodass Prompts und Vervollständigungen nicht gespeichert werden
- Keine menschliche Überprüfung von Kundeninhalten
- Daten werden weder zu Trainings- noch zu Überwachungs- oder Prüfzwecken gespeichert
Azure OpenAI unterstützt nach Genehmigung Bereitstellungen ohne Protokollierung und ohne Speicherung. Weitere Informationen >
Granulare Kontrolle
KI ist optional und konfigurierbar. Sie können alle KI-Funktionen ausschalten, einzelne Funktionen deaktivieren oder den Zugriff auf ausgewählte Nutzer beschränken. So profitieren Teams von den Vorteilen der KI, ohne interne Richtlinien zu überschreiten.
BYOK und kundeneigene Endpunkte
Ideanote unterstützt BYOK-Ansätze für KI, bei denen Anfragen an Ihre eigenen Cloud-KI-Anbieter gesendet werden, damit Sie noch mehr Kontrolle haben. Auch wenn diese Funktion in unserer Benutzeroberfläche nicht aktiviert ist, können wir gemeinsam mit Ihnen KI ganz nach Ihren Vorstellungen ermöglichen.
Häufig gestellte Fragen
Sind anonyme Ideeneinreichungen wirklich anonym?
Ideanote ist der Ansicht, dass Anonymität für Nutzer klar und einheitlich geregelt sein sollte. Ideanote bietet auf der Plattform drei Anonymitätsstufen.
- Sichtbare Urheberschaft – der vollständige Name ist für alle sichtbar, die die Idee sehen können.
- Teilweise anonyme Urheberschaft – der vollständige Name ist für Personen mit Bearbeitungsrechten für die Ideensammlung sichtbar, einschließlich Administratoren.
- Vollständig anonyme Urheberschaft – nicht einmal Administratoren können sehen, dass Sie eine Idee eingereicht haben.
Bei vollständig anonymer Urheberschaft wird Ihr Name für andere Personen in der gesamten Benutzeroberfläche verborgen, einschließlich in Listen, Statistiken, Integrationen, Benachrichtigungen und Exporten. Anonyme Ideen werden außerdem nicht in Statistiken berücksichtigt und nicht in Ihrem Profil angezeigt. Es kann jedoch weiterhin möglich sein, die Identität einer Person, die eine Idee eingereicht hat, anhand von Metadaten wie dem Standort eines Nutzers, benutzerdefiniertem JavaScript-Code, der von einem Administrator zur Plattform hinzugefügt wurde, oder Prozesslücken zu ermitteln oder einzugrenzen, etwa wenn nur eine Person gleichzeitig eine Idee einreichen darf und bekannt ist, an wen ein Link gesendet wurde.
Aus Compliance-Gründen ist Ideanote außerdem verpflichtet, auf Anfrage des Arbeitsbereichseigentümers einen „Data Dump“-Export aller Daten eines Workspace bereitzustellen. Diese Anfragen sind zwar selten, doch die Daten könnten Hinweise enthalten, anhand derer sich die Anonymität aufdecken lässt. Ideanote gibt die Identität von Personen, die anonyme Ideen eingereicht haben, auf Anfrage nicht preis. Bei Verdacht auf grobe Fahrlässigkeit behält sich Ideanote das Recht vor, Benachrichtigungen an Nutzer zu senden, bei denen der Verdacht besteht, dass ihre Anonymität verletzt wurde.
Wie werden meine Daten geschützt?
Wir nehmen die Sicherheit sehr ernst. Ihre Daten werden durch die Durchsetzung von HTTPS sowie Transport Layer Security (TLS) 1.3 mit SHA-256-Hashing und RSA-2048-Signaturen geschützt, damit sie während der Übertragung vertraulich bleiben. Im Ruhezustand werden sie sicher und verschlüsselt in unserem SOC2-konformen Google Cloud-Kubernetes-Rechenzentrum gespeichert.
Zusätzlich zu den Sicherheitsfunktionen unseres Rechenzentrums bieten wir:
- 128-Bit-SSL-Verschlüsselung für sämtliche Datenübertragungen auf unserer Plattform.
- Tägliche Sicherungen all Ihrer Daten für den Fall, dass etwas schiefgeht.
- Sicherheitsprotokolle an unseren Arbeitsstandorten.
Kann Ideanote eine vollständige Kopie oder eine geschwärzte Zusammenfassung des Berichts zum unabhängigen 3rd-Party-Penetrationstest bereitstellen?
Welche SLAs gelten für die Verfügbarkeit sowie für RPO und RTO?
Aktuelle Informationen zu unseren SLAs finden Sie unter https://ideanote.io
- Wir garantieren eine Verfügbarkeit von 99,9 %
- Die RTO von Ideanote beträgt 1 Stunde
- Die RPO von Ideanote beträgt 24 Stunden
- Die MTPOD von Ideanote beträgt 8 Tage
Sind die Daten im Ruhezustand verschlüsselt?
Ja, Ihre Inhalte und PII werden im Ruhezustand in Google Cloud-Datenbanken mit KEK verschlüsselt. Dabei kommt eine branchenübliche, FIPS-konforme Verschlüsselung zum Einsatz (AES 256).
Die Google Cloud Platform verschlüsselt standardmäßig Kundendaten, die im Ruhezustand gespeichert sind. Die Daten auf der Google Cloud Platform werden zur Speicherung in Teilblöcke unterteilt. Jeder Block wird auf Speicherebene mit einem individuellen Verschlüsselungsschlüssel verschlüsselt. Der Schlüssel, mit dem die Daten in einem Block verschlüsselt werden, wird als Datenverschlüsselungsschlüssel (DEK) bezeichnet. Aufgrund der großen Anzahl an Schlüsseln bei Google und der erforderlichen niedrigen Latenz und hohen Verfügbarkeit werden diese Schlüssel in der Nähe der Daten gespeichert, die sie verschlüsseln. Die DEKs werden mit einem Schlüssel zur Schlüsselverschlüsselung (KEK) verschlüsselt (oder „umhüllt“).
Weitere Informationen finden Sie unter https://cloud.google.com/docs/security/encryption/default-encryption
Welchen Schutz bieten Sie vor DDoS-Angriffen, Ransomware, Malware und anderen Angriffen?
Ideanote ist mit einer Reihe von Maßnahmen vor Schwachstellen und Bedrohungen geschützt.
- Ideanote ist mit der Google Cloud Armor WAF (Web Application Firewall) vor DDoS-Angriffen geschützt.
- Ideanote befolgt bewährte Verfahren für den sicheren Entwicklungslebenszyklus und eine sichere Entwicklungsumgebung.
- Ideanote führt Tests auf Schwachstellen gemäß den OWASP Top 10 durch und berücksichtigt die OWASP Top 10 bei der Entwicklung.
- Ideanote lässt jährlich eine Schwachstellenbewertung von einem unabhängigen Dritten durchführen und behebt alle dabei festgestellten Probleme.
- Alle Sicherheitsbefunde werden laufend priorisiert und behandelt.
- Ideanote verfügt über getrennte Entwicklungs-, Staging- und Produktionsumgebungen und verwendet während der Entwicklung keine Produktionsdaten.
- Kundendaten werden im Ruhezustand und bei der Übertragung verschlüsselt.
- Zum Schutz von Kundendaten werden branchenübliche Verschlüsselungsverfahren (AES 256) eingesetzt.
- Code-Abhängigkeiten werden automatisch auf Schwachstellen überprüft.
- Es werden automatisierte Tests durchgeführt, um die Sicherheit der Authentifizierungs- und Autorisierungsmethoden zu gewährleisten.
- Die Endpunkte von Ideanote sind gehärtet, verschlüsselt und vor Malware geschützt.
Wird mein KI-generierter Inhalt gespeichert, zum Training verwendet oder von Dritten überprüft?
Hält Ideanote die EU GDPR, den kalifornischen CCPA, den PIPL und andere Datenschutzvorschriften ein?
Ja, Ideanote erfüllt weltweit geltende Datenschutzvorschriften und erleichtert es Kunden, diese einzuhalten.
Weitere Informationen zur Einhaltung der GDPR (EU und UK) finden Sie im Ideanote-DPA unter https://ideanote.io/legal/dpa
Weitere Informationen zur Einhaltung des kalifornischen CCPA finden Sie im CCPA-Datenschutzhinweis unter https://ideanote.io/legal/ccpa-notice
Weitere Informationen zur Einhaltung des chinesischen PIPL finden Sie im Ideanote-PIPL-Datenschutzhinweis unter https://ideanote.io/legal/pipl-notice
Bei Fragen zur Einhaltung anderer lokaler Datenschutzgesetze kontaktieren Sie uns bitte unter legal@ideanote.io
Halten die Unterauftragsverarbeiter von Ideanote die GDPR ein?
Ja, wir haben mit allen unseren Unterauftragsverarbeitern schriftliche Auftragsverarbeitungsverträge („AVV“) abgeschlossen. Ideanote verpflichtet jeden Unterauftragsverarbeiter zur Einhaltung von Datenschutzbestimmungen in Bezug auf dessen Sicherheitskontrollen und die geltenden Vorschriften zum Schutz personenbezogener Daten. Vor der Beauftragung eines Unterauftragsverarbeiters führen wir eine umfassende Due-Diligence-Prüfung durch, einschließlich einer detaillierten Sicherheits- und Rechtsanalyse. Wir beauftragen keinen Unterauftragsverarbeiter, sofern unsere Qualitätsstandards nicht erfüllt sind.